
Doctor Web: ringkasan aktivitas virus pada triwulan ke-3 tahun 2026
Berdasarkan statistik deteksi antivirus Dr.Web, jumlah ancaman yang dihadapi pengguna pada triwulan ke-3 tahun 2026 menurun sebesar 14,86% dibandingkan triwulan ke-2. Jumlah file unik yang digunakan dalam serangan menurun sebesar 49,26%. Dibandingkan dengan periode pengamatan sebelumnya, jumlah nama file unik di antara ancaman yang terdeteksi menurun sebesar 63,39%. Ancaman yang paling sering terdeteksi pada perangkat yang dilindungi adalah adware dan trojan iklan, aplikasi berbahaya yang mencuri kata sandi dan informasi rahasia lainnya, serta dropper dan downloader yang menginstal berbagai ancaman pada sistem yang dijadikan target. Trojan yang digunakan untuk secara otomatis meluncurkan aplikasi berbahaya lainnya juga tetap aktif.
Jumlah permintaan dekripsi yang diterima oleh Layanan dukungan teknis Dr.Web meningkat sebesar 5,85% dibandingkan triwulan ke-2. Permintaan tersebut paling sering disebabkan oleh trojan encoder Trojan.Encoder.35534, Trojan.Encoder.41868, dan Trojan.Encoder.44474.
Sebagian besar script berbahaya yang paling sering terdeteksi dalam lalu lintas e-mail merupakan downloader dan dropper yang menginstal ancaman lain pada sistem yang dijadikan target. Dokumen phishing, exploit dan berbagai aplikasi trojan juga disebarkan melalui e-mail, aktivitas tertinggi di antaranya, sama seperti halnya script berbahaya, adalah dari dropper dan downloader.
Pada triwulan ke-3, para analis Internet Doctor Web terus mengamati peningkatan aktivitas penipu terhadap pengguna messenger Rusia MAX. Spesialis kami mengidentifikasi banyak situs phishing baru yang dibuat untuk mencuri akun dari platform ini. Pada saat yang sama, penyerang tetap tertarik untuk mengakses akun dari aplikasi messenger lain, termasuk Telegram. Pengguna juga menemukan situs phishing lain, termasuk serangkaian situs web perbankan palsu yang baru.
Pada bulan Juli laboratorium antivirus Doctor Web memperingatkan tentang trojan yang menyerang pengembang perangkat lunak. Trojan ini mempengaruhi proyek yang ditulis dalam bahasa pemrograman C++ dan C#, menyebabkan aplikasi yang dikompilasi juga terkena dan ikut serta dalam penyebaran ancaman lebih lanjut. Selain itu, jika proyek yang terkena tersedia untuk umum, pengembang lain, setelah mengunduh dan menggunakannya, juga membahayakan sistem mereka dan semua program yang mereka buat. Trojan ini mengimplementasikan beberapa fungsi berbahaya, termasuk bertindak sebagai pencuri data, penambang mata uang kripto, backdoor, dan clipper yang mencuri informasi dari clipboard.
Selama tiga bulan terakhir, pengguna Android paling sering menghadapi malware Android.Proxy yang membiarkan penyerang untuk mengalihkan lalu lintas melalui perangkat yang terkena. Selain itu, peningkatan aktivitas trojan perbankan Android.Banker juga diamati. Program Android yang dimodifikasi dengan alat peretas tetap termasuk yang paling sering terdeteksi. Pencipta virus menggunakan alat-alat ini untuk melindungi aplikasi berbahaya dari deteksi dan analisis.
Selama triwulan ke-3, para analis virus Doctor Web menemukan puluhan trojan di katalog Google Play. Di antaranya terdapat banyak trojan Android.Joker yang mendaftarkan korban ke layanan berbayar. Para ahli kami juga mencatat bahwa beberapa modifikasi baru dari malware ini telah menambahkan fungsionalitas yang memungkinkan perangkat yang terkena menjadi node keluar botnet proxy.
Tren utama triwulan ke-3
- Pengguna lebih jarang menghadapi berbagai ancaman.
- Jumlah file unik yang digunakan dalam serangan menurun.
- Jumlah nama unik di antara ancaman yang terdeteksi menurun.
- Jumlah permintaan untuk mendekripsi file yang terpengaruh oleh ransomware meningkat dibandingkan dengan triwulan ke-2.
- Penipu online terus aktif menyerang pengguna messenger Rusia MAX dalam upaya untuk mendapatkan akses ke akun mereka.
- Para analis virus Doctor Web menemukan trojan multifungsi berbahaya yang menargetkan pengembang perangkat lunak dan menyebar dengan menyerang proyek yang dibuat dalam bahasa pemrograman C++ dan C#.
- Ancaman Android yang paling umum adalah trojan dari kelompok Android.Proxy yang membiarkan penyerang untuk mengalihkan lalu lintas jaringan melalui perangkat yang terkena.
- Aplikasi berbahaya baru ditemukan di katalog Google Play.
Berdasarkan data layanan statistik Doctor Web
Perangkat lunak berbahaya dan iklan yang paling sering ditemukan berdasarkan data layanan statistik Doctor Web
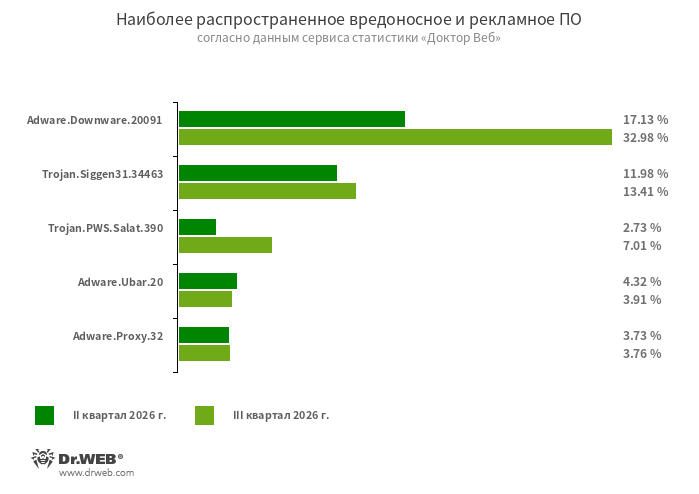
Ancaman yang paling sering terdeteksi pada triwulan ke-3 tahun 2026
- Adware.Downware.20091
Adware yang menjadi perantara dalam instalasi program bajakan.
- Trojan.Siggen31.34463
Trojan yang dibuat dalam bahasa pemrograman Go dan ditujukan untuk mengunduh berbagai solusi penambang dan adware ke dalam sistem yang dijadikan target. Malware ini berupa file DLL yang terletak di [string]%appdata%\utorrent\lib.dll[/string]. Untuk peluncuran malware ini memanfaatkan kerentanan kelas DLL Search Order Hijacking pada klien torrent uTorrent.
- Trojan.PWS.Salat.390
Program Trojan yang mencuri kata sandi untuk berbagai layanan, serta informasi rahasia lainnya.
- Adware.Ubar.20
Klien torrent yang menginstal perangkat lunak yang tidak diinginkan pada perangkat.
- Adware.Proxy.32
Program yang menjadikan komputer target sebagai node keluar untuk jaringan proxy dan memungkinkan lalu lintas pihak ketiga dialihkan melalui perangkat tersebut.
Statistik program berbahaya dalam lalu lintas e-mail
Program berbahaya yang paling sering ditemukan dalam lalu lintas e-mail
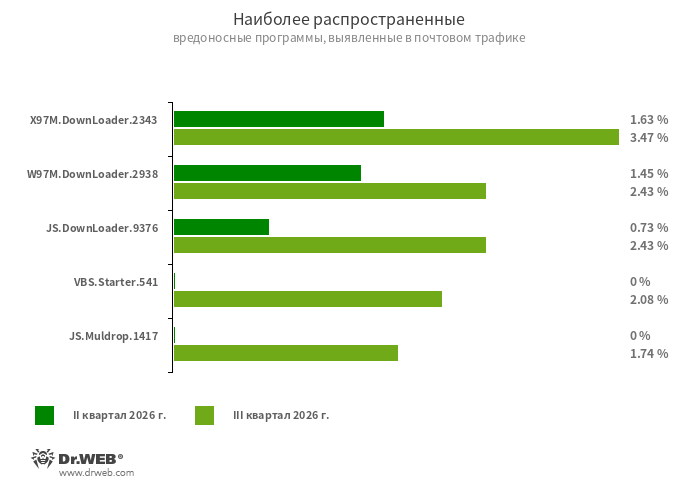
Ancaman yang paling sering terdeteksi dalam lalu lintas e-mail pada triwulan ke-3 tahun 2026
- X97M.DownLoader.2343
File XLSX (format tabel elektronik Microsoft Excel) dengan obyek OLE yang mengunduh file berbahaya pada komputer yang diserang.
- W97M.DownLoader.2938
Sekelompok trojan downloader yang memanfaatkan kerentanan dokumen Microsoft Office. Trojan ini digunakan untuk download program berbahaya yang lain pada komputer yang diserang.
- JS.DownLoader.9376
Script berbahaya dalam format JavaScript yang mengunduh malware lain pada sistem yang dijadikan target.
- VBS.Starter.541
Script berbahaya dalam format Visual Basic Script. Ditujukan untuk meluncurkan berbagai aplikasi malware pada komputer yang dijadikan target.
- JS.Muldrop.1417
Script berbahaya dalam format JavaScript yang meluncurkan malware yang tersembunyi di dalamnya pada sistem yang dijadikan target.
Encoder
Dibandingkan triwulan ke-2, jumlah permintaan dekripsi file yang terkena trojan ransomware meningkat 5,82%.
Dinamika permintaan dekripsi yang diterima oleh Layanan dukungan teknis Doctor Web:
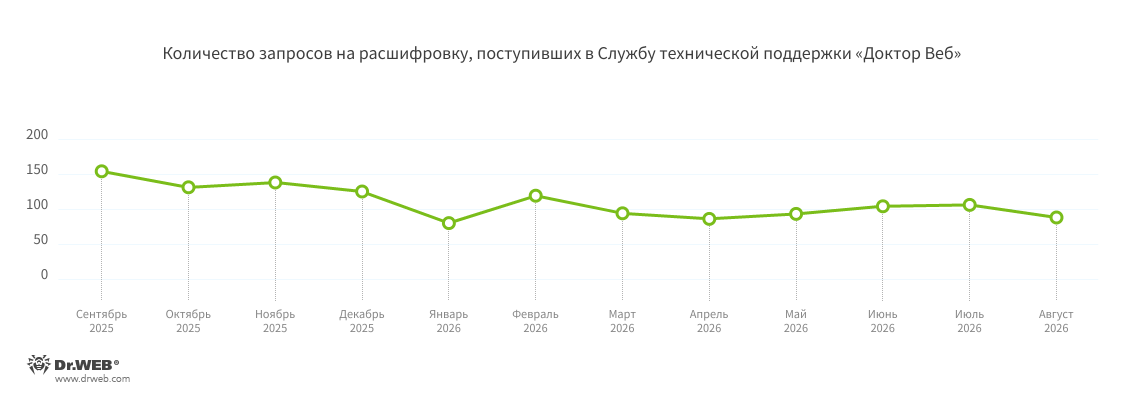
Sebagian besar permintaan pengguna disebabkan aktivitas encoder berikut:
- Trojan.Encoder.35534 — 13,98% permintaan
- Trojan.Encoder.41868 — 3,76% permintaan
- Trojan.Encoder.44474 — 3,23% permintaan
- Trojan.Encoder.30356 — 2,69% permintaan
- Trojan.Encoder.44383 — 2,15% permintaan
Penipuan online
Pada triwulan ke-3 tahun 2026, penipu semakin aktif menyerang pengguna aplikasi messenger Rusia, yaitu MAX, sebuah tren yang telah dicatat oleh analis Internet Doctor Web pada triwulan sebelumnya dan terus meningkat. Selama tiga bulan terakhir, para ahli kami telah mengidentifikasi banyak situs web yang tidak diinginkan dengan desain serupa, yang dibuat oleh penjahat untuk mencuri akun aplikasi messenger. Situs web ini diduga menawarkan akses kepada calon korban ke berbagai layanan. Untuk itu, mereka diminta, dengan berbagai dalih, untuk memberikan nomor telepon seluler dan kode verifikasi yang dikirimkan ke nomor tersebut. Dalam beberapa kasus, pengguna secara eksplisit diberitahu bahwa mereka perlu masuk ke akun MAX mereka untuk mengakses apa yang mereka inginkan. Dalam kasus lain, otorisasi sama sekali tidak disebutkan, dan nomor telepon serta kode verifikasi diduga hanya diperlukan untuk memverifikasi bahwa pengunjung bukanlah bot. Namun, terlepas dari alasan yang dinyatakan, jika pengguna tertipu dan memberikan informasi yang diminta, hasilnya tetap sama: para penipu mendapatkan akses ke akun pengguna. Selain itu, situs web tersebut seringkali mengandung kesalahan ejaan, tata bahasa, dan tanda baca.
Salah satu kedok bagi para penyerang adalah dimulainya kembali operasi platform game Roblox di Rusia pada awal musim panas. Platform ini populer di kalangan anak-anak dan remaja, audiens yang dari dulu lebih rentan terhadap ancaman siber dan oleh karena itu menjadi target yang menarik bagi para penyerang.
Dalam salah satu skenario, calon korban ditawari Robux gratis, yaitu mata uang digital dalam game tersebut, sebagai hadiah "untuk merayakan dibukanya kembali" Roblox. Tergantung pada situs webnya, para penipu menjanjikan antara 1.000 dan 30.000 koin:
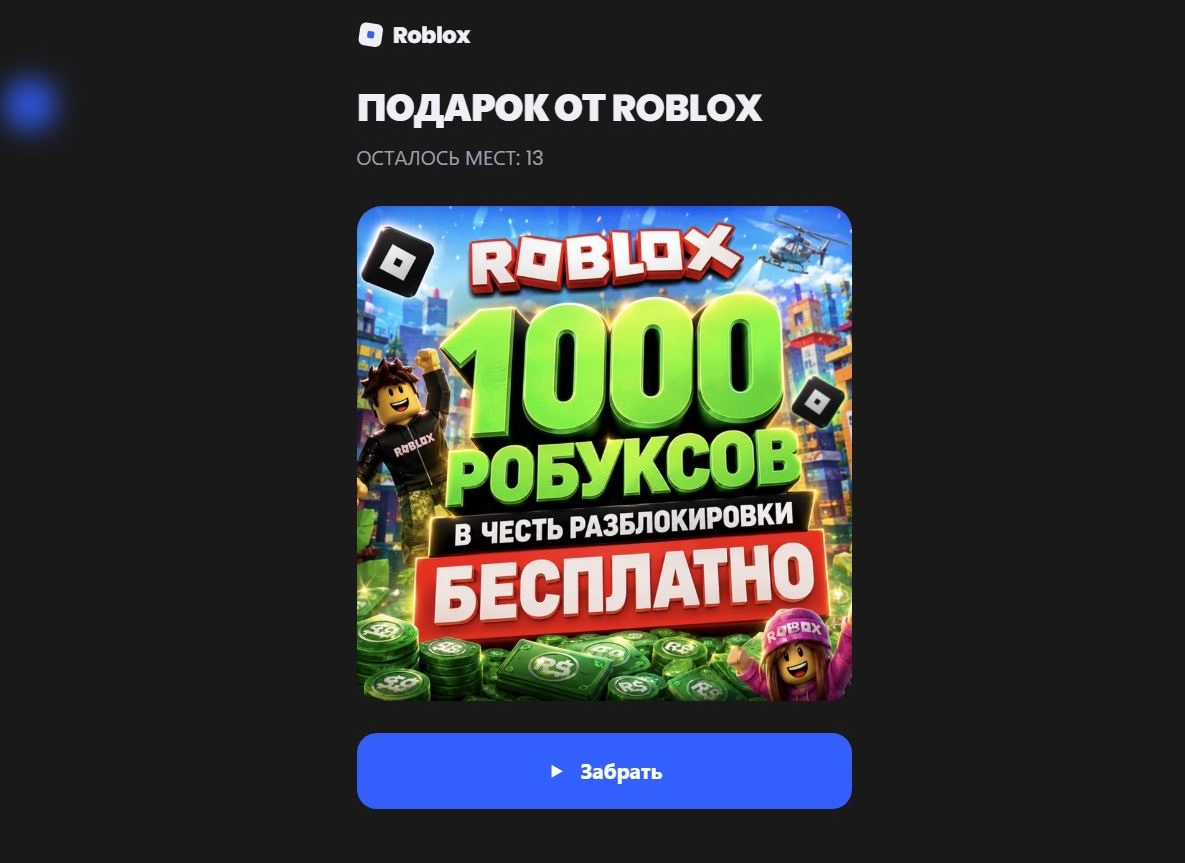
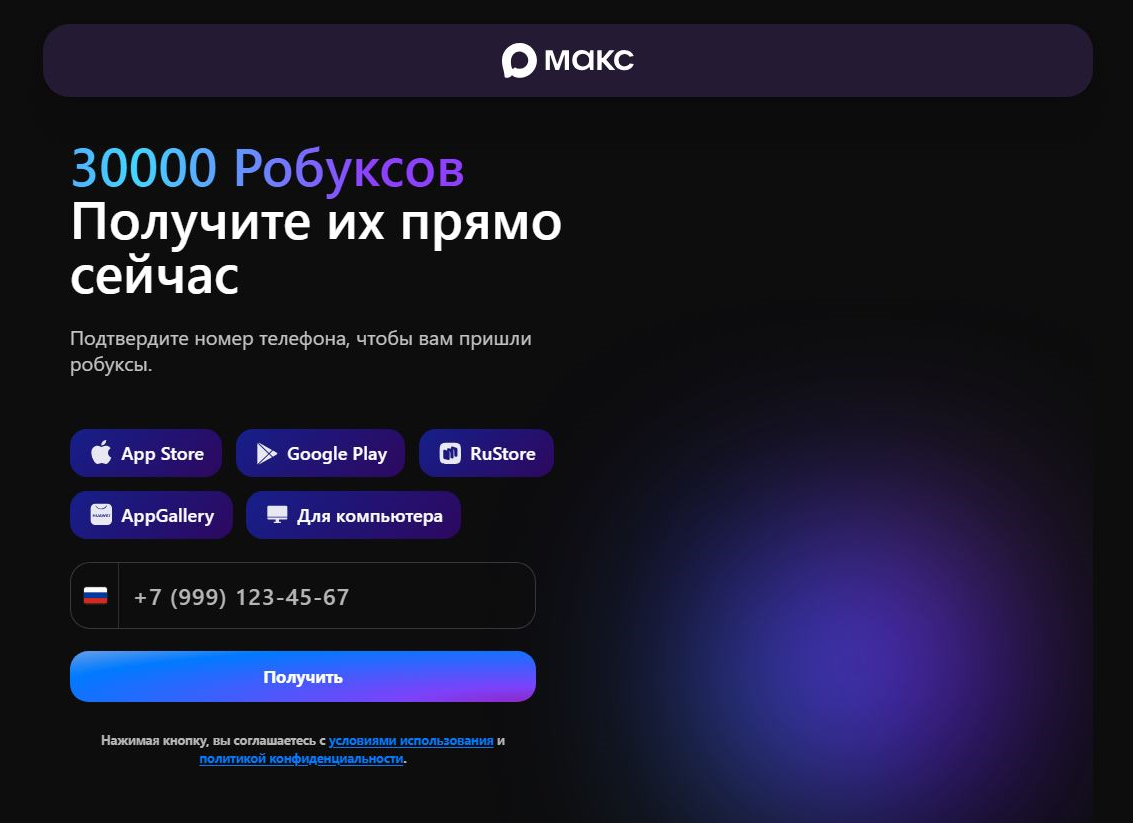
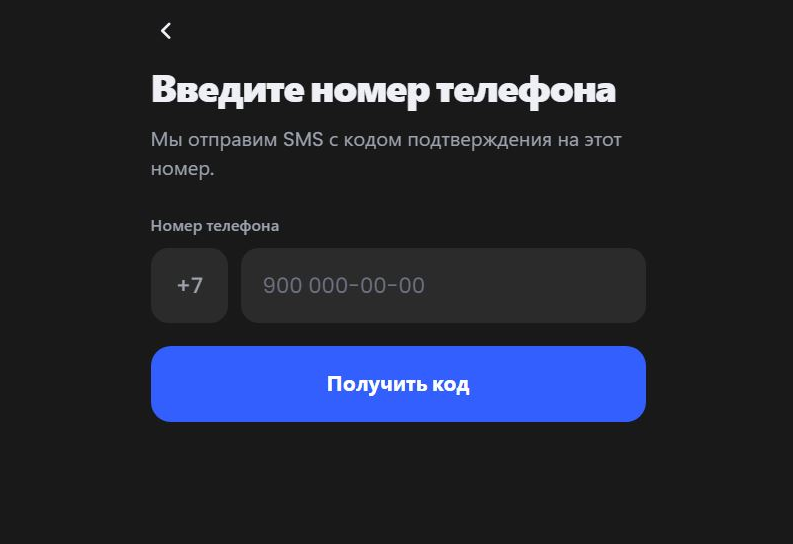
Untuk "mendapat" kiriman tersebut, pengguna harus menekan tombol yang sesuai (misalnya, "Ambil" atau "Terima"), memberikan nomor teleponnya untuk "konfirmasi", dan kemudian memasukkan kode verifikasi yang diterimanya melalui SMS atau langsung di messenger MAX:
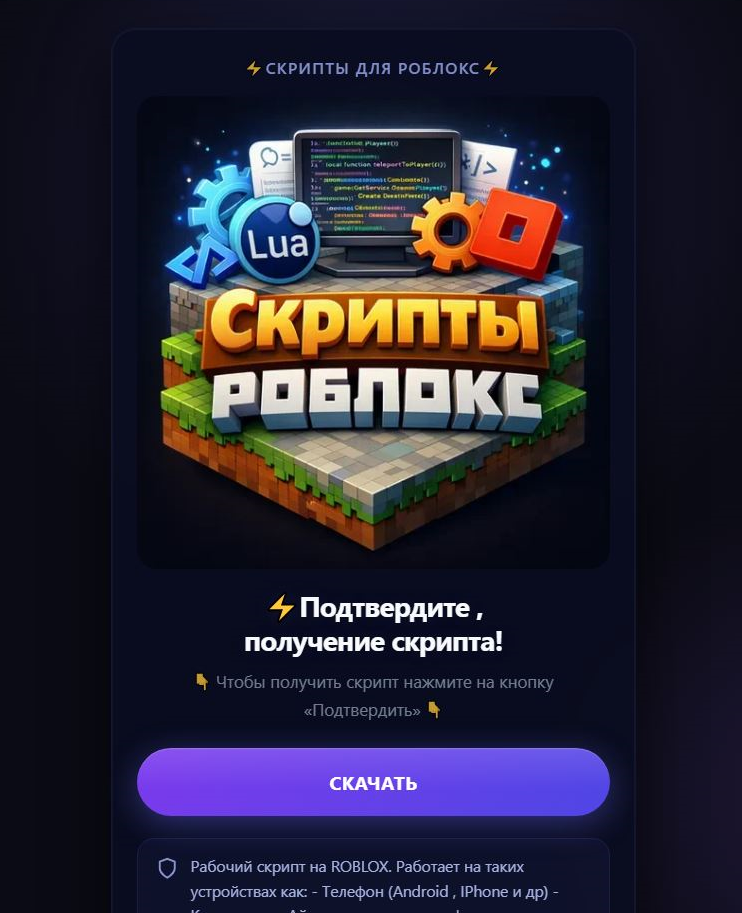
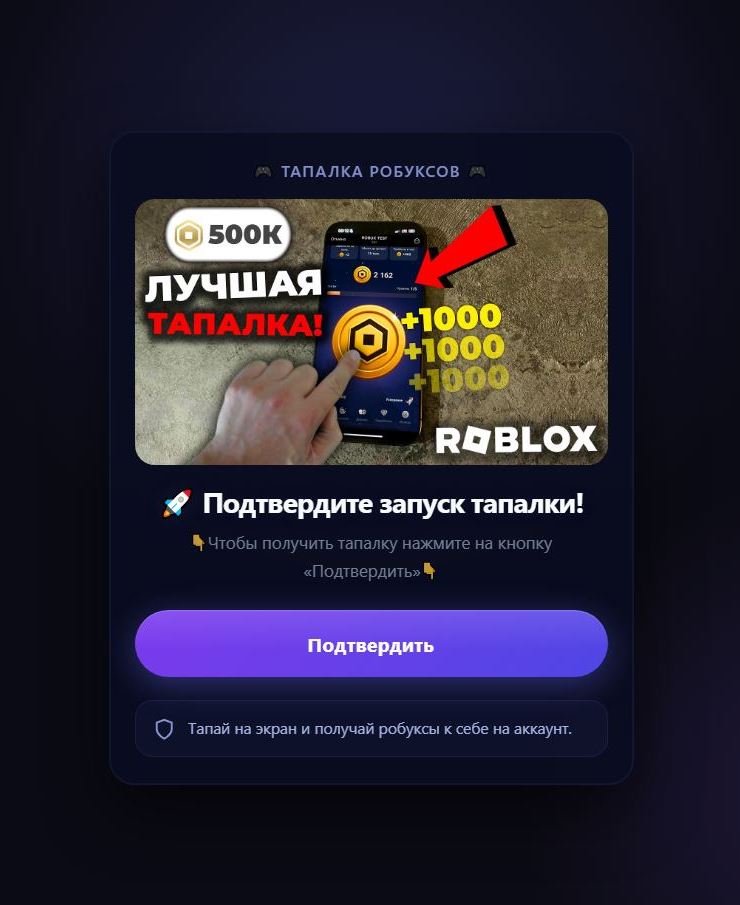
Versi lain menawarkan berbagai script dan cheat untuk Roblox kepada pengunjung, item langka dalam game, dan "tapper games" (dari kata bahasa Inggris "tap"), yaitu game dan aplikasi clicker sederhana di mana mengetuk layar akan mengumpulkan sumber daya virtual (poin, bonus, atau koin), yang kemudian konon dapat ditransfer ke game tertentu. Untuk "mengaksesnya", calon korban juga harus menekan tombol yang sesuai ("Unduh," "Konfirmasi," dll.) dan memberikan nomor teleponnya untuk "konfirmasi":
Para penjahat siber memanfaatkan citra salah satu game lain yang populer di kalangan anak muda, yaitu Brawl Stars. Sama seperti halnya Roblox, situs-situs penipu menawarkan item dan bonus dalam game secara gratis kepada calon korban. Pengguna MAX seolah-olah dapat memperolehnya dengan memindai kode QR khusus:
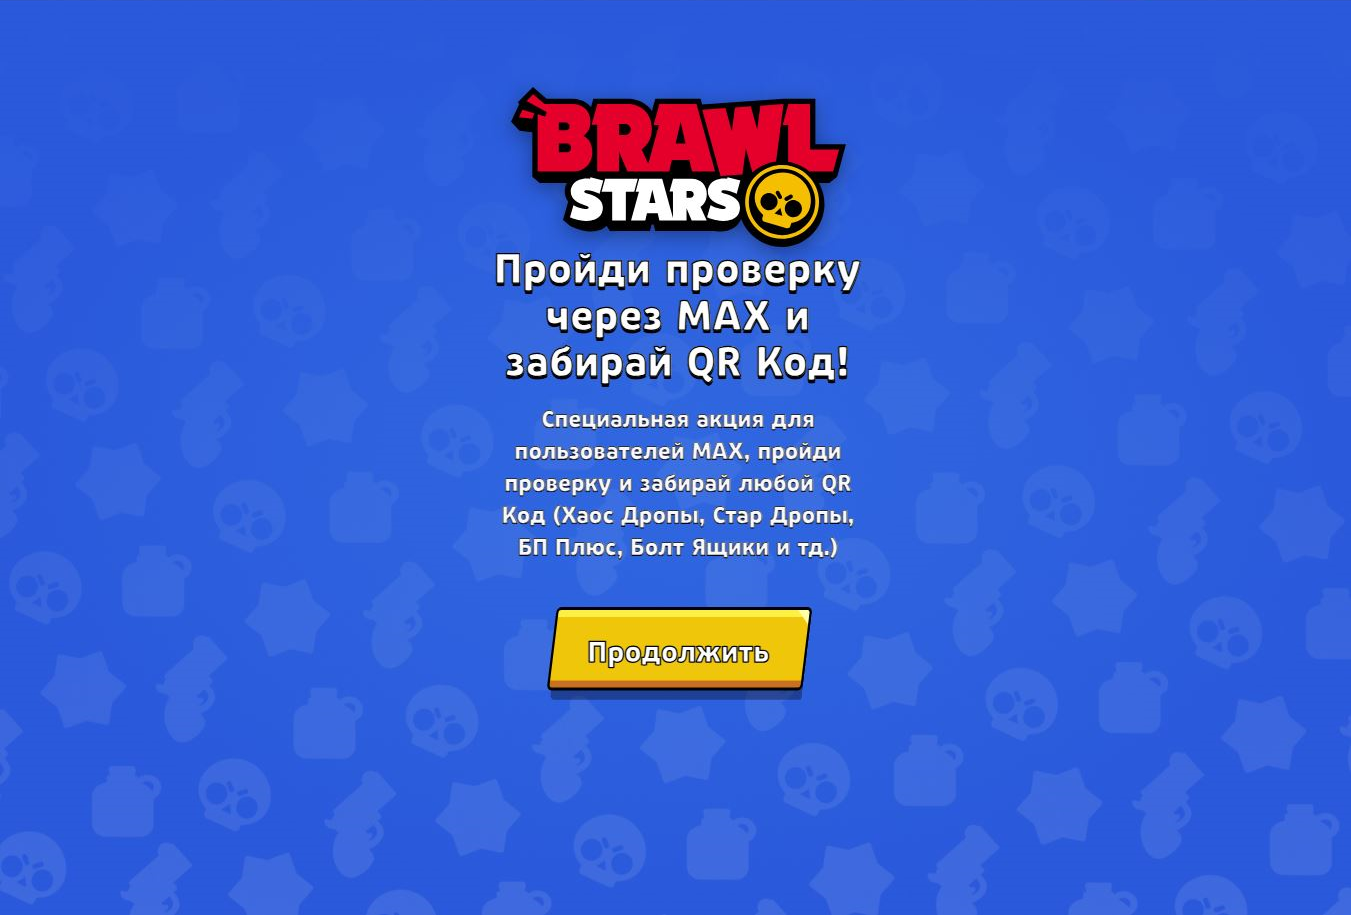
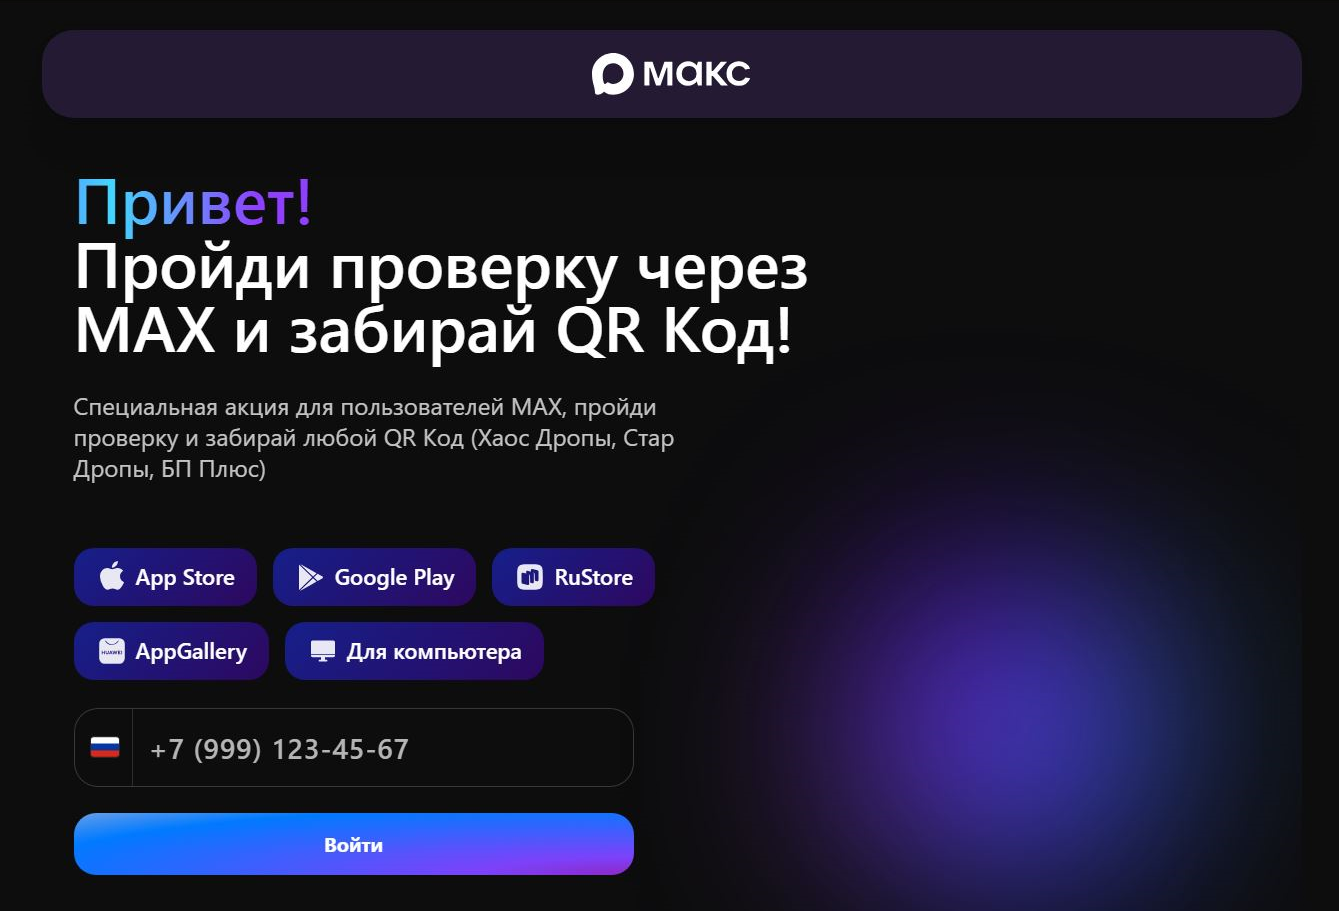
Untuk “menerima” kode QR yang sesuai, pengguna diharuskan “melewati verifikasi melalui MAX” dengan memberikan nomor telepon seluler mereka dan kode yang diterima melalui SMS atau messenger:
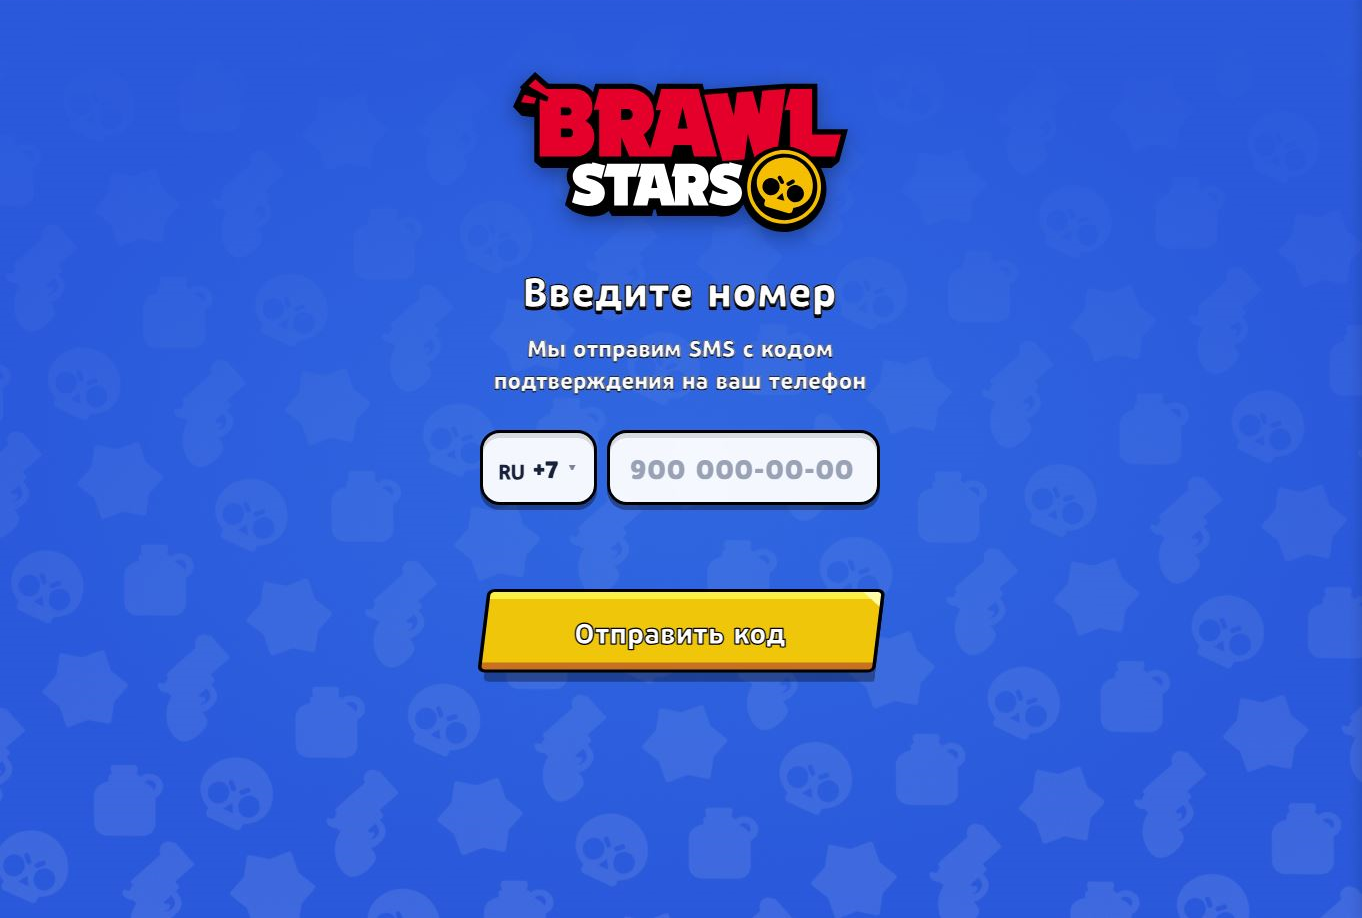
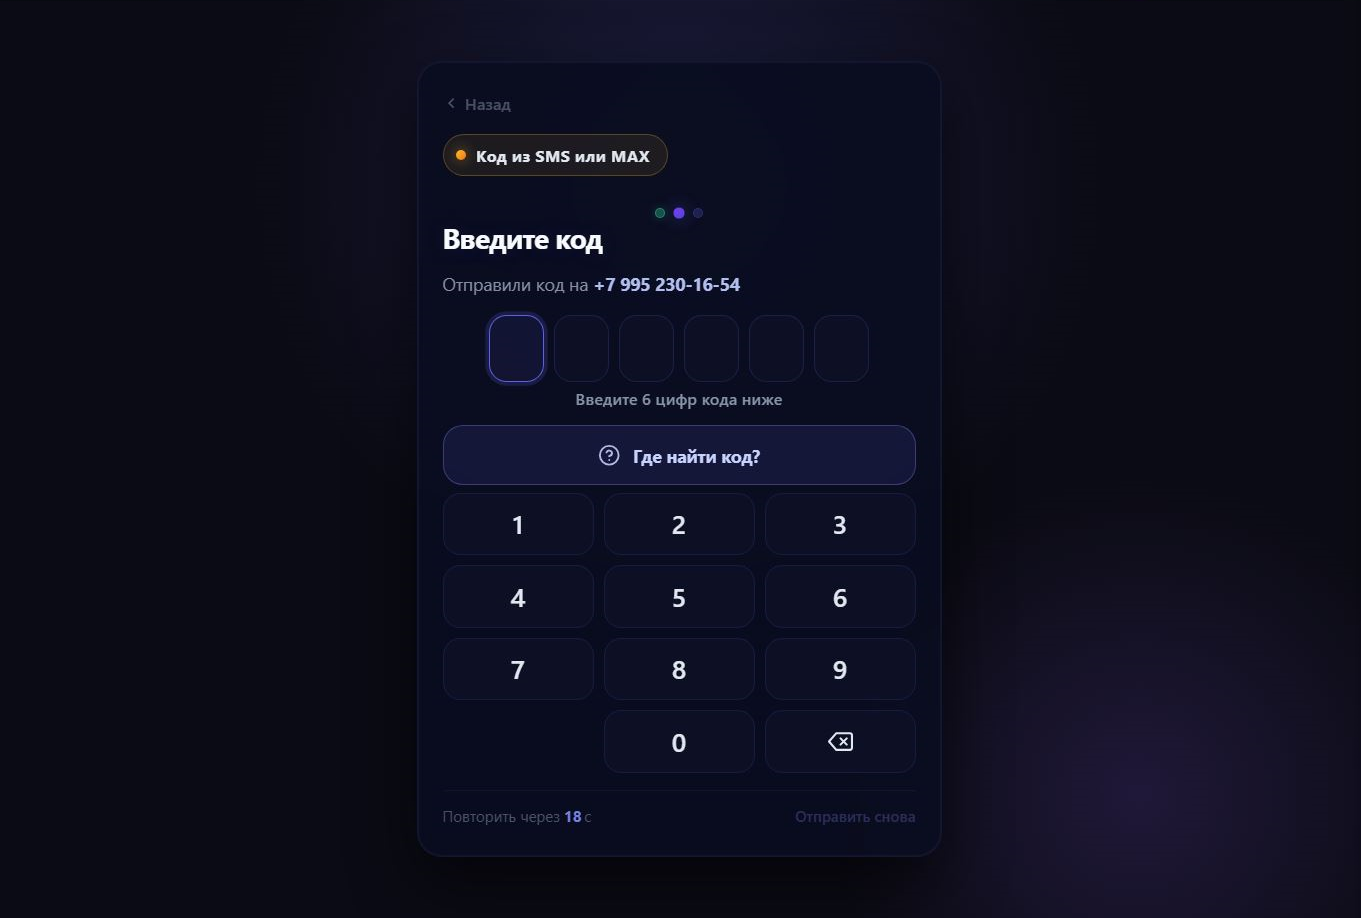
Selain itu, di beberapa situs phishing ini, para penipu menjanjikan berbagai hadiah, yang dikatakan atas nama game itu sendiri dan pengembangnya, misalnya, kotak gratis berisi hadiah:
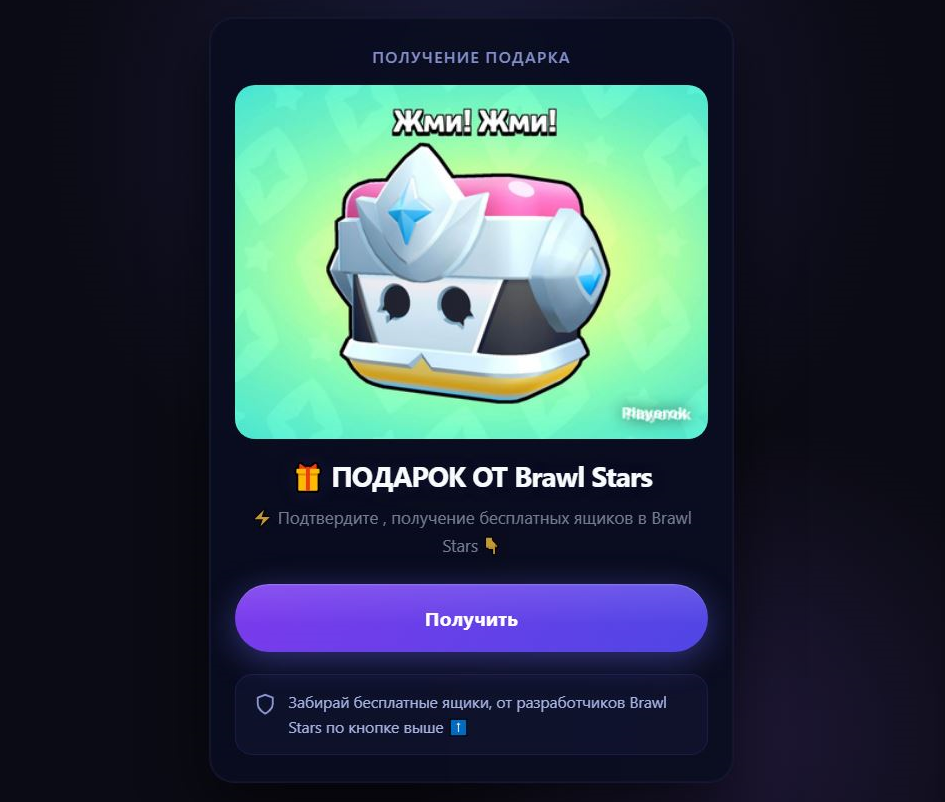
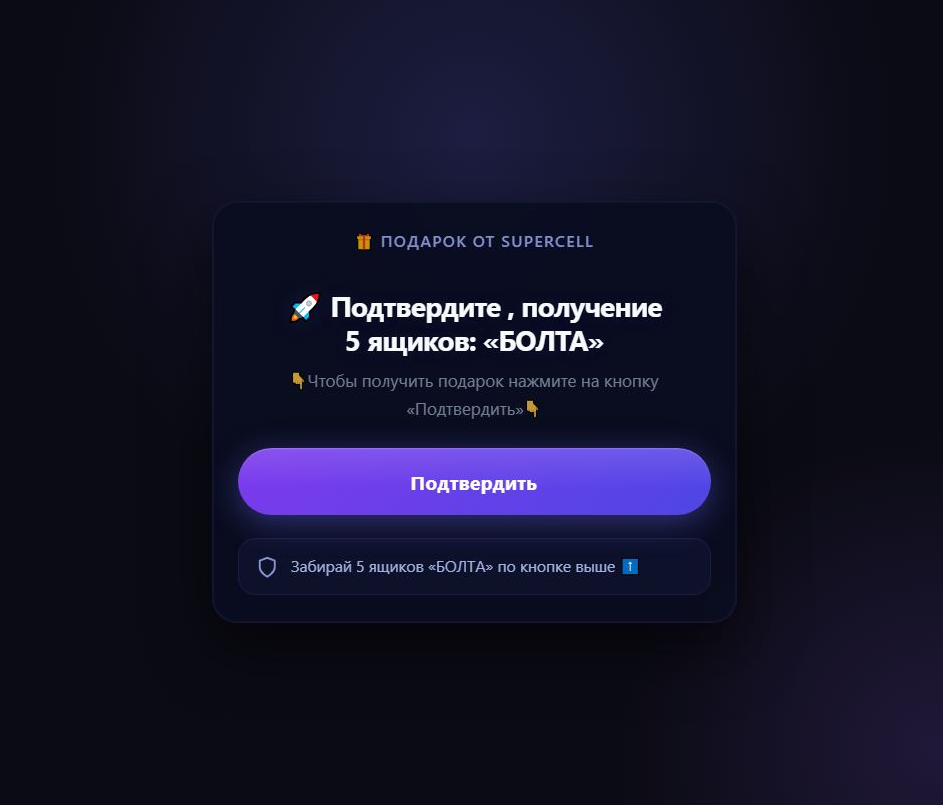
Para penipu menjanjikan hadiah dari Brawl Stars dan SUPERCELL, seperti kotak gratis berisi item dalam game (misalnya, kotak karakter Bolt). Pengguna diminta untuk mengklik tombol konfirmasi dan memberikan nomor telepon selulernya dengan kode verifikasi.
Selain berbagai bonus dan hadiah di games populer, penjahat siber juga mencoba memikat calon korban dengan penawaran lain, termasuk layanan promosi media sosial palsu, misalnya, di Likee. Para penipu berjanji untuk meningkatkan jumlah pelanggan, like, dan komentar, tetapi untuk melakukannya, pengguna diminta menjalankan otorisasi menggunakan messenger MAX.
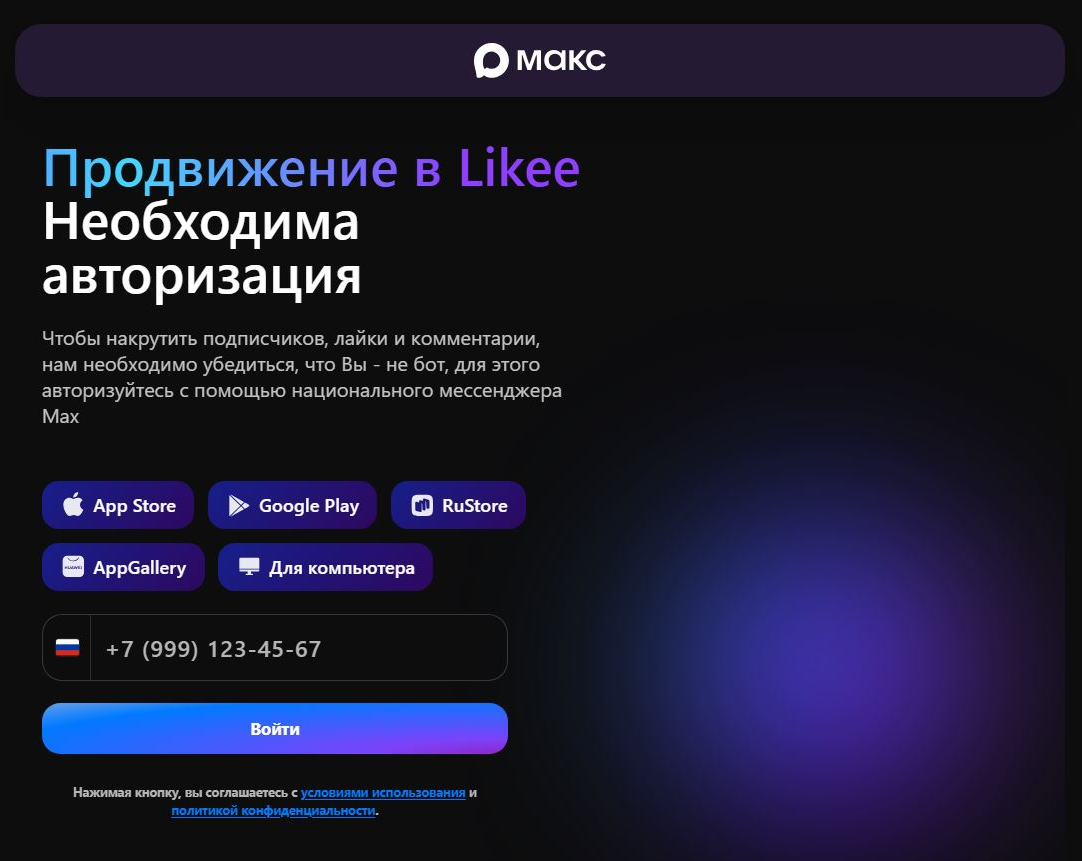
Sebuah situs web phishing menjanjikan promosi di media sosial Likee, tetapi seolah-olah memerlukan otorisasi melalui messenger MAX
Beberapa situs web semacam ini menawarkan kepada pengunjung mod khusus (versi modifikasi) MAX, yang katanya memungkinkan pengguna untuk menyematkan musik ke profil messenger mereka. Untuk "menerima" modifikasi ini, pengguna harus melakukan otorisasi lewat nomor telepon selulernya dan masuk ke akun pribadinya. Perlu dicatat bahwa kemampuan untuk menambahkan musik ke profil saat ini belum tersedia di versi resmi MAX, tetapi tersedia di sejumlah layanan pesaing lainnya. Para penipu mengharapkan calon korban yang tertarik dengan fungsi yang menarik ini untuk lengah dan terjebak dalam penipuan.
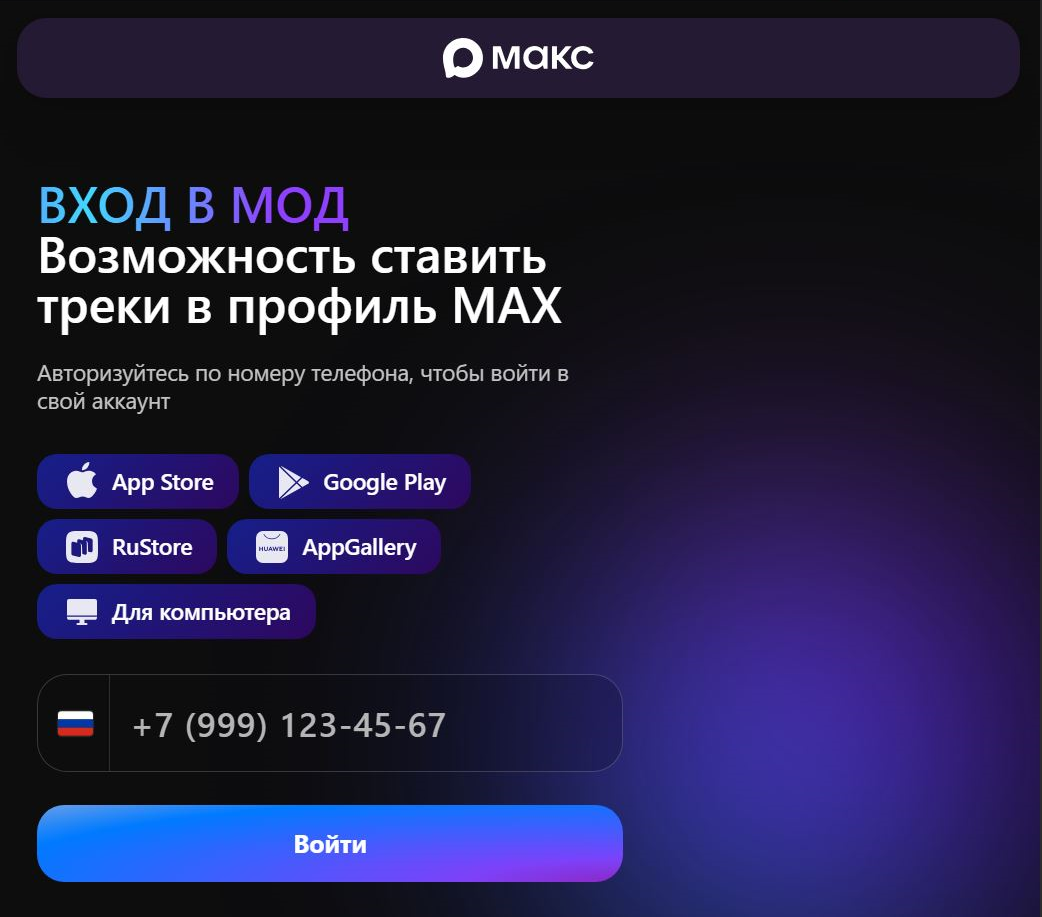
Sebuah situs web palsu menawarkan "kemampuan untuk menambahkan lagu ke profil MAX"
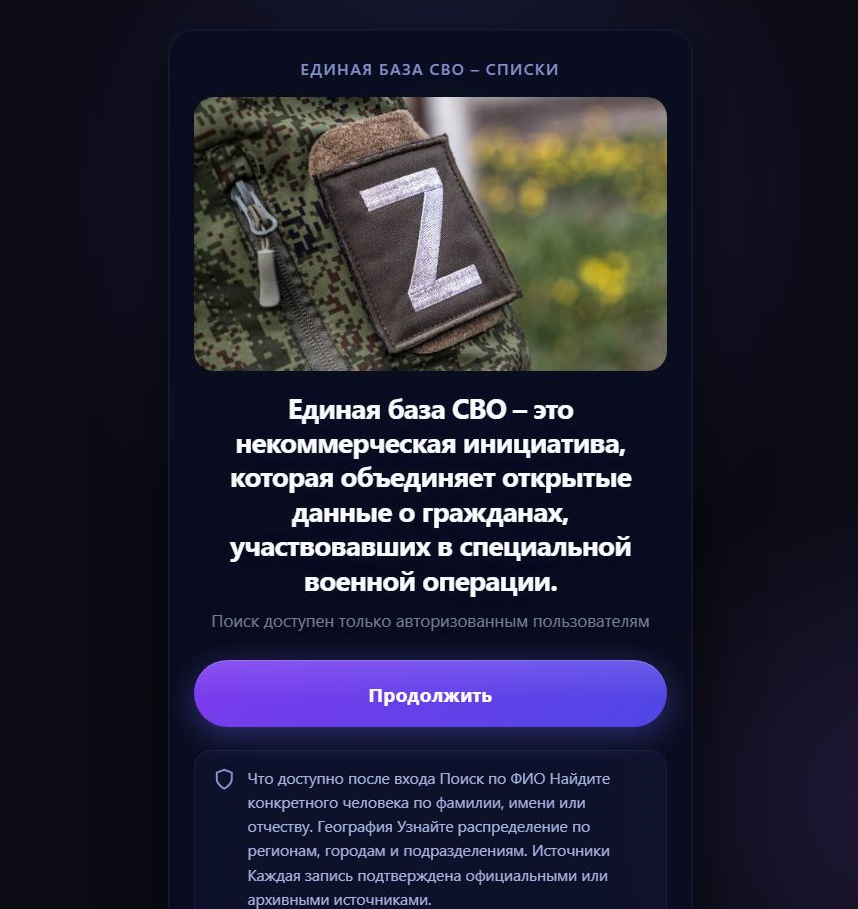
Skenario penipuan lain pun telah ditemukan. Misalnya, beberapa situs web menawarkan akses ke "Database terpadu Operasi Militer Khusus," yang seolah-olah memungkinkan seseorang untuk menemukan informasi tentang warga yang berpartisipasi dalam operasi tersebut. Namun, menurut situs web ini, pencarian data ini konon hanya dimungkinkan bagi pengguna yang melewati proses otorisasi:
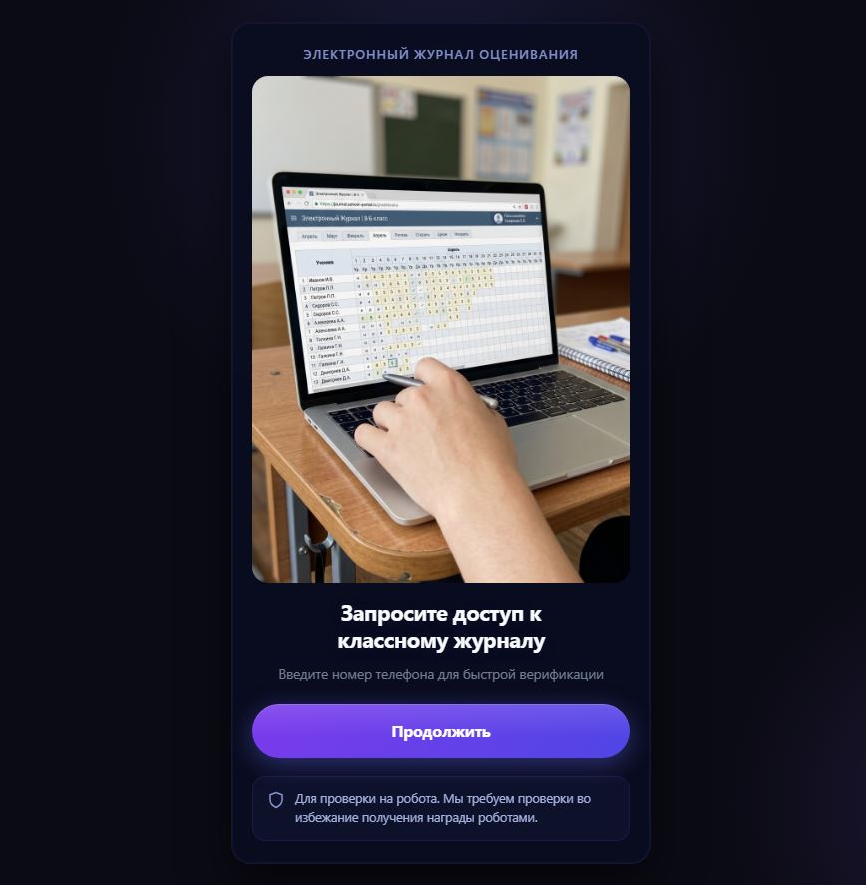
Dalam sebuah skenario yang lain para pengguna ditawarkan akses pada rapor sekolah untuk cek nilai-nilainya:
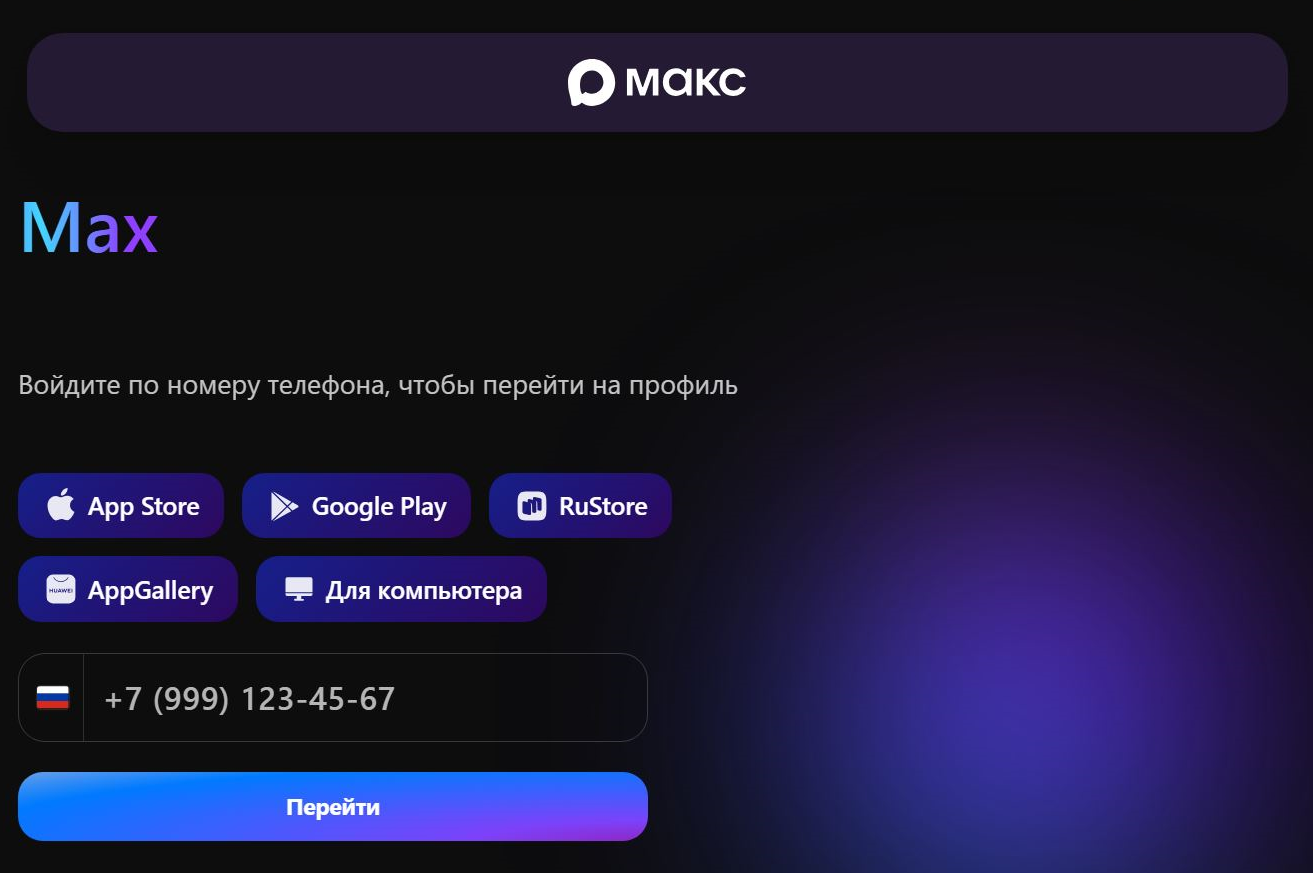
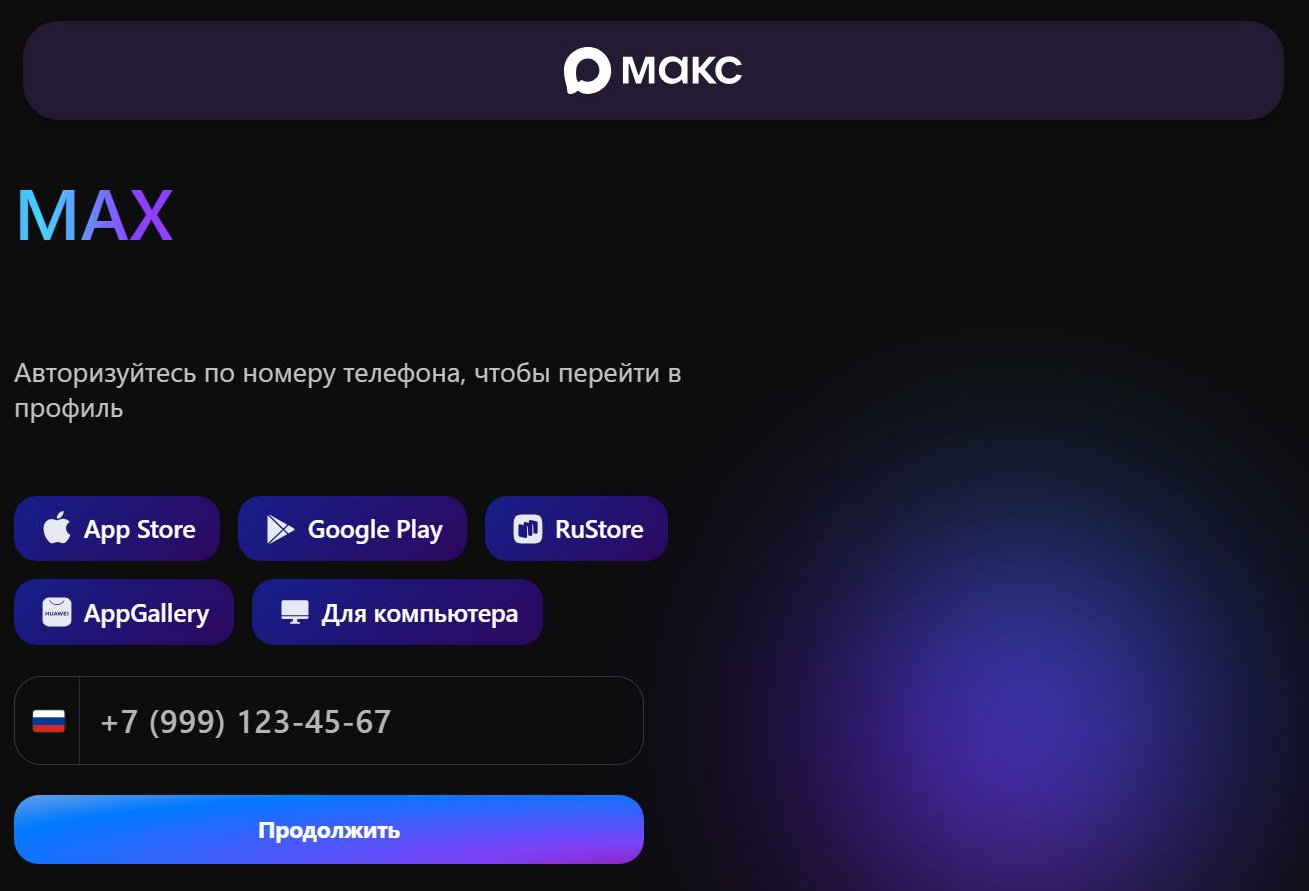
Situs web lain seolah-olah membiarkan pengguna memakai versi web dari messenger MAX dan menawarkan otorisasi lewat nomor telepon untuk “masuk akun”:
Beberapa di antara situs penipu ini menjanjikan bantuan dalam mengidentifikasi nama kontak calon korban dalam daftar kontak pengguna lain. Untuk melakukannya, pengunjung diminta untuk "mengkonfirmasi identitas mereka" dengan masuk ke MAX:
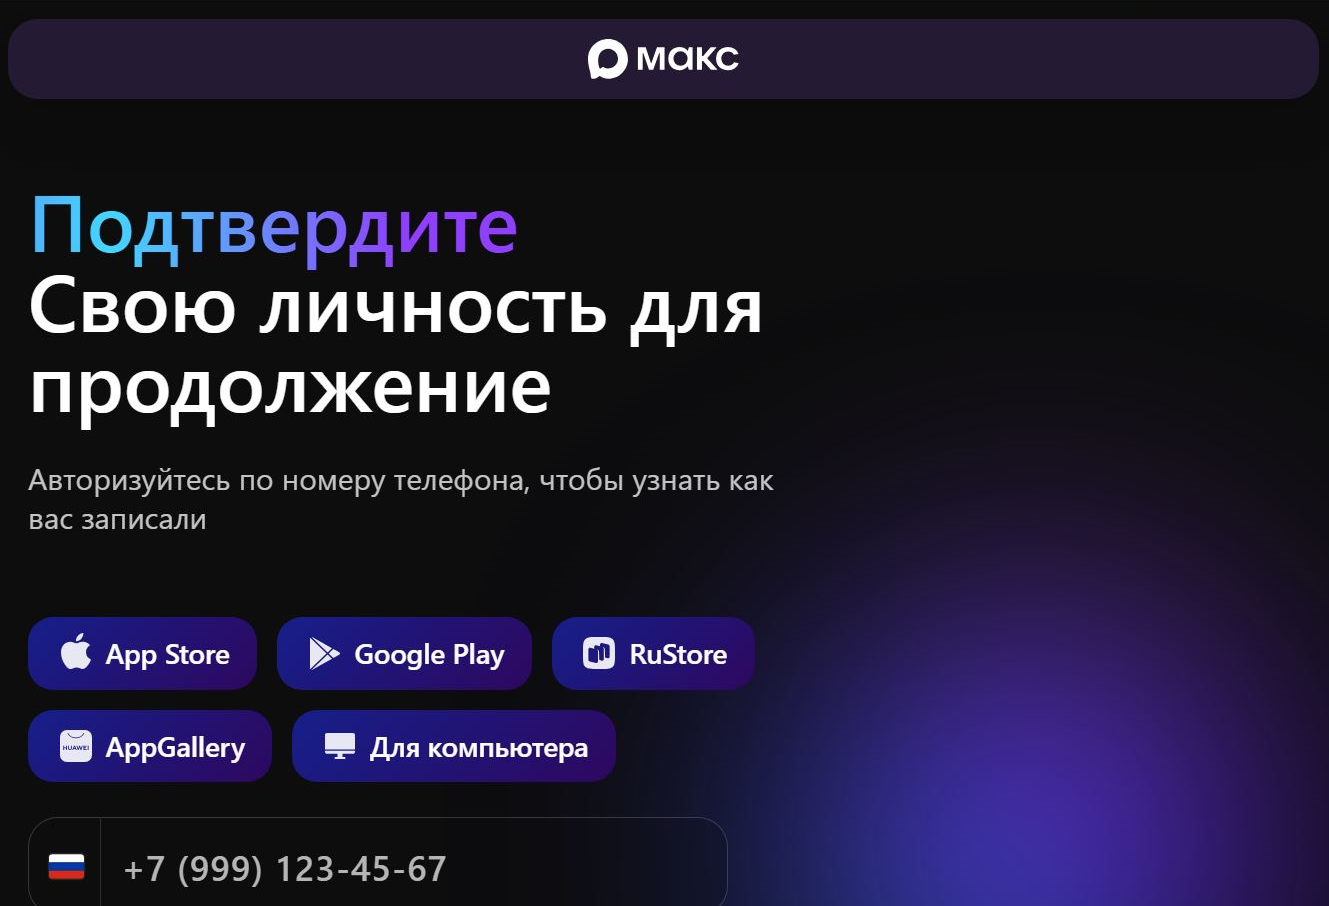
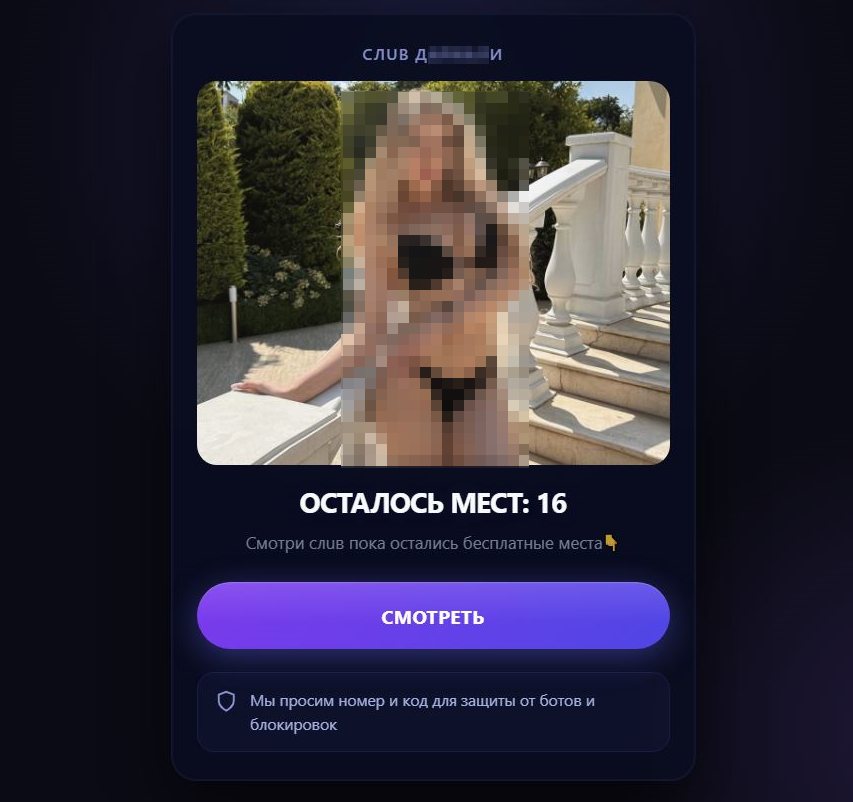
Sejumlah situs web menjanjikan akses gratis ke materi terbatas dari blogger dan kreator konten dewasa, termasuk melihat arsip media yang bocor dan kesempatan untuk mendapatkan uji coba layanan khusus. Persyaratan para penipu yaitu masuk melalui aplikasi pesan MAX dan memberikan kode konfirmasi dijelaskan, antara lain, sebagai kebutuhan "perlindungan dari bot dan pemblokiran":
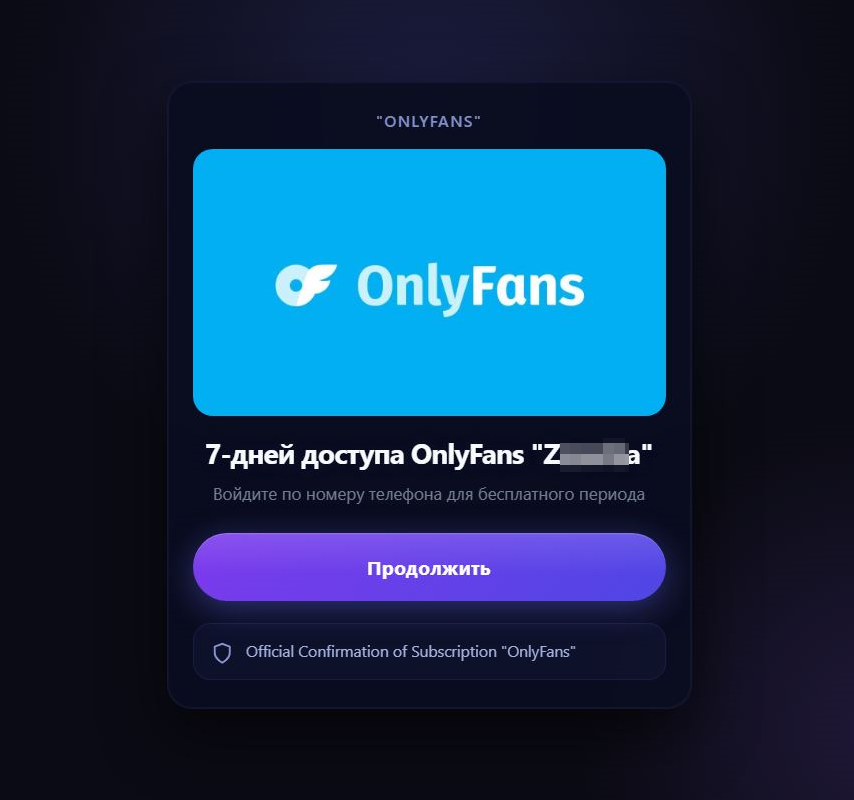
Sementara itu, kampanye ini tidak hanya menargetkan pengguna MAX tetapi juga pengguna messenger lainnya, termasuk Telegram. Beberapa situs web yang terdeteksi menyamar sebagai chat dengan akun resmi di messenger dan, seolah-olah atas nama platform tersebut, menawarkan hadiah kepada calon korban, yaitu langganan Telegram Premium:
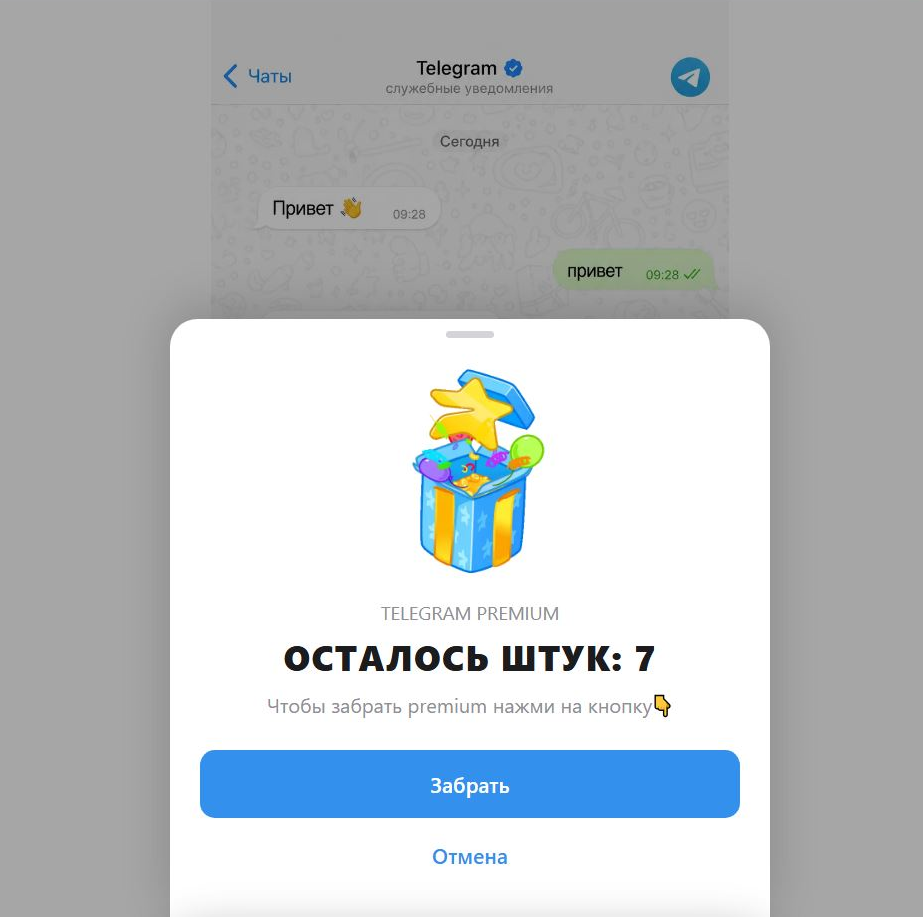
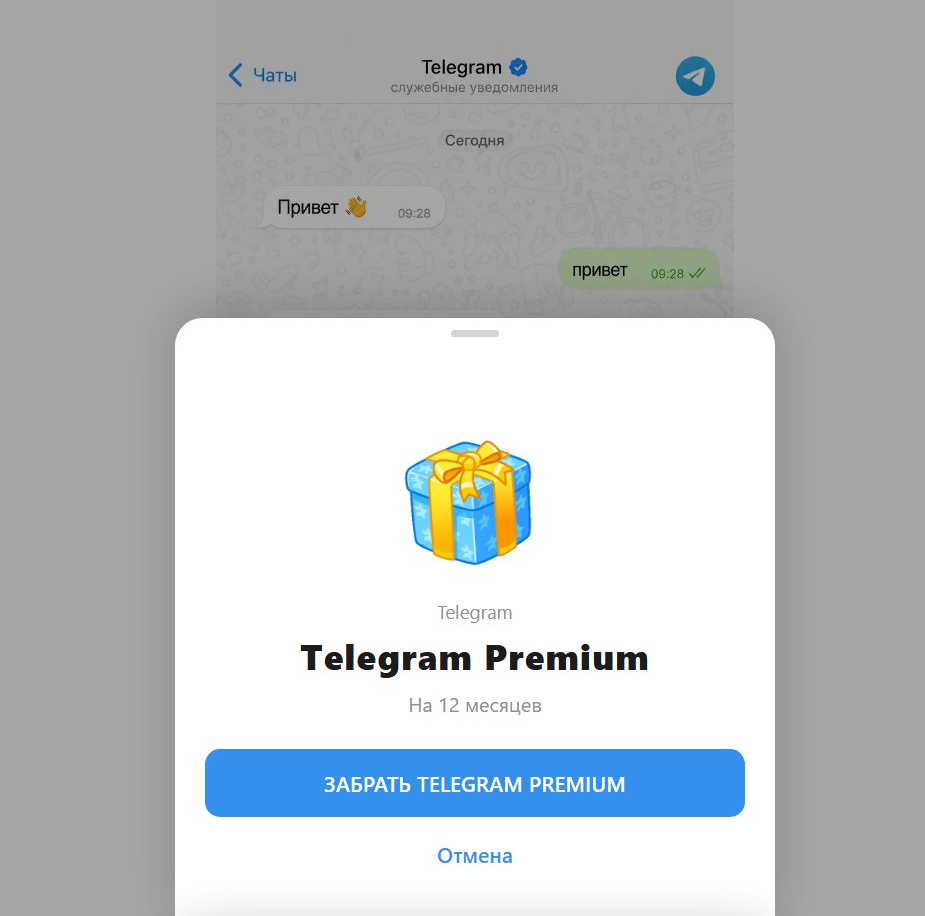
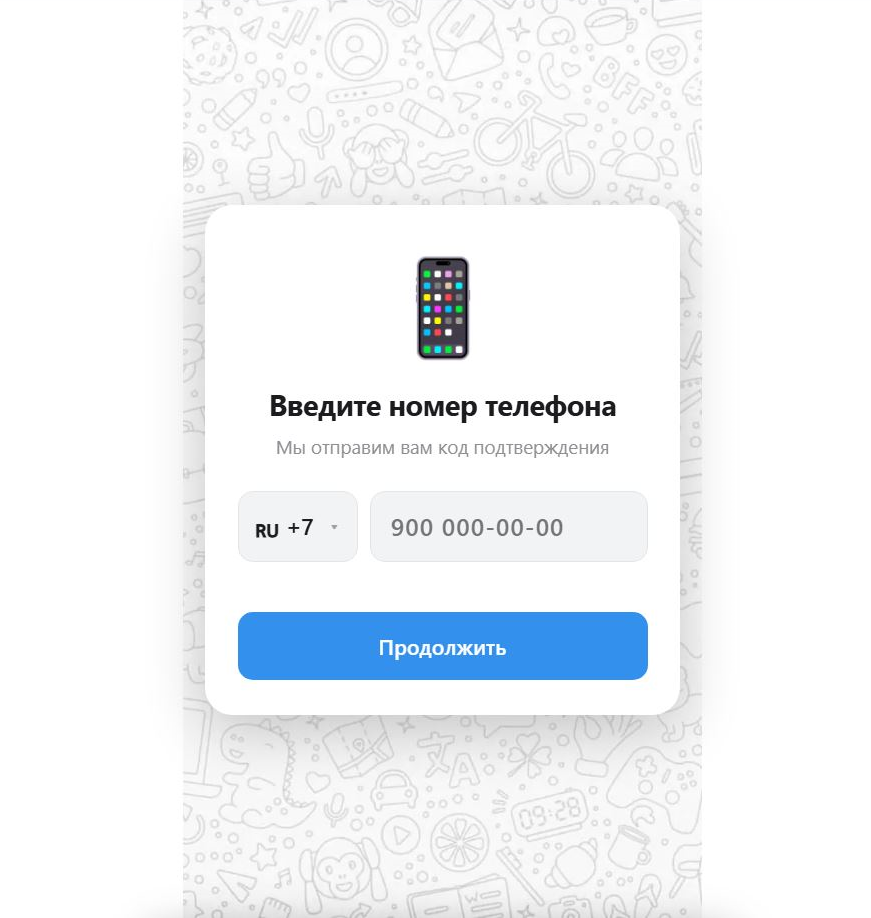
Untuk “menerimanya”, pengguna harus otorisasi akun dulu pakai nomor telepon seluler dan kode sekali pakai yang dikirim ke nomor tersebut:
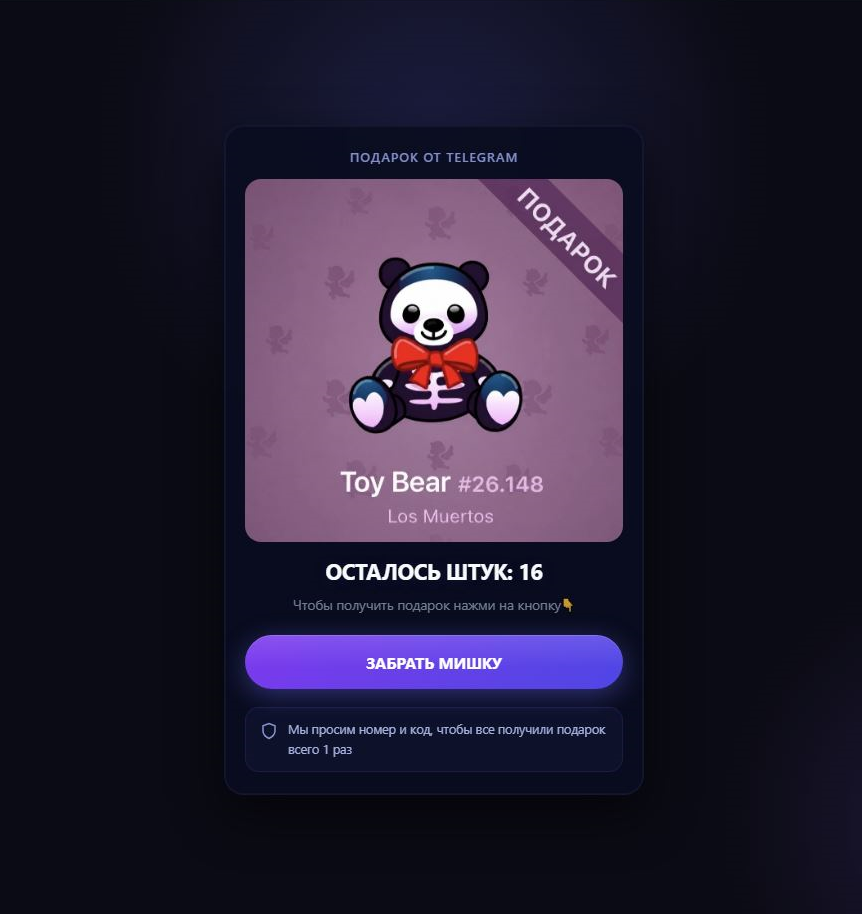
Dalam skenario serupa, para penipu menjanjikan calon korban kesempatan untuk menerima hadiah virtual gratis dari ekosistem Telegram, termasuk berbagai koleksi mainan, seperti Toy Bear, Snoop Dogg, dan lainnya. Untuk melakukannya, para penipu meminta pengguna untuk "melewati proses verifikasi" (misalnya, untuk memastikan mereka bukan robot, dan untuk mengklaim bahwa setiap pengunjung hanya akan menerima hadiah sekali) dengan memberikan nomor telepon seluler dan kode konfirmasi. Ada kemungkinan versi situs penipuan ini, seperti halnya yang bertema game, terutama ditargetkan pada anak-anak dan remaja:
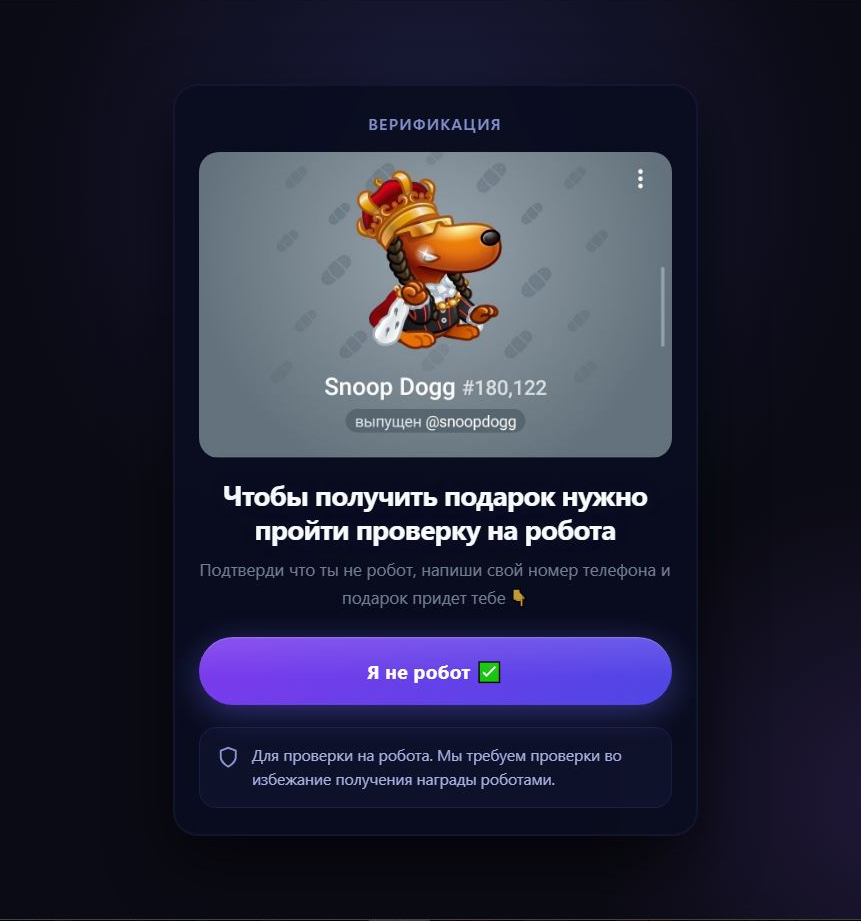
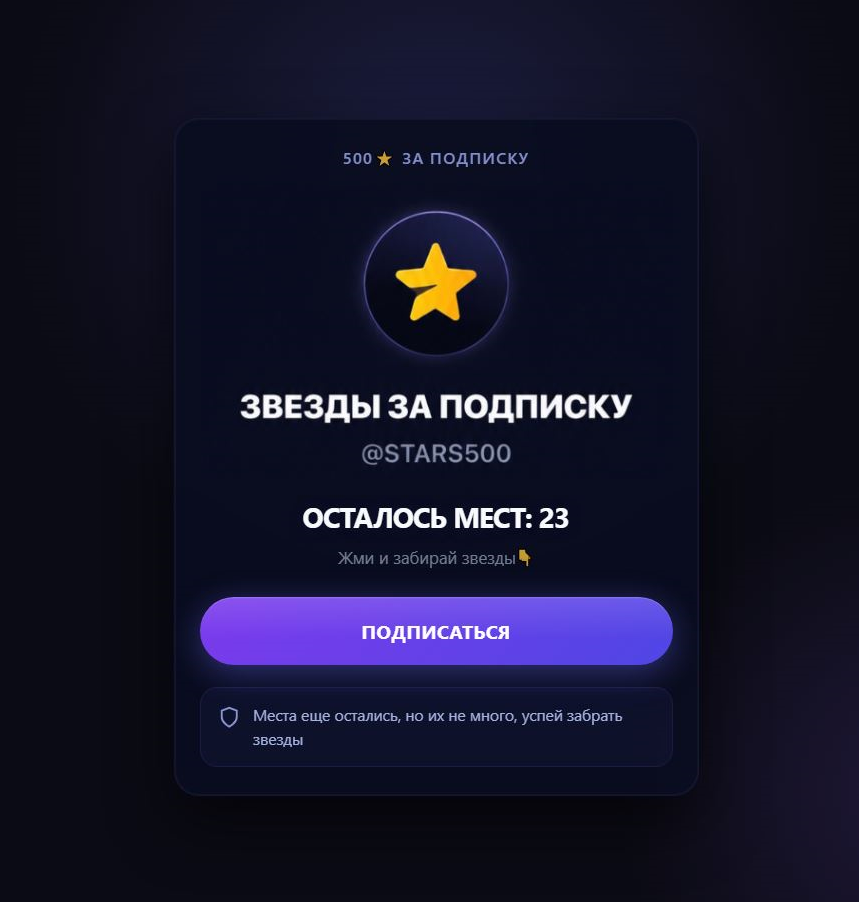
Para penjahat siber juga mencoba memikat calon korban dengan tawaran untuk mendapatkan bintang Telegram (mata uang digital internal aplikasi pesan tersebut) dengan "berlangganan" channel tertentu di dalam aplikasi. Dalam kasus ini, pengguna kembali diharuskan untuk masuk ke akun Telegram mereka dan memberikan kode verifikasi:
Pada triwulan ke-3 tahun 2026, para ahli Doctor Web mengamati perkembangan lebih lanjut dari skema penipuan yang bertujuan mencuri data pribadi dan akun untuk berbagai layanan. Salah satu senjata umum penipu tetaplah pemberitahuan tentang akun yang seolah-olah telah diretas. Biasanya, penyerang segera memberi tahu calon korban bahwa data mereka telah "bocor" dan perlu mengambil langkah-langkah segera untuk melindungi informasi rahasia mereka (misalnya, mengklik sebuah link, menghubungi "layanan dukungan," dll.). Namun, dalam sejumlah kasus yang ditemukan oleh analis Internet kami di situs phishing, intimidasi peretasan "insidental" dilakukan secara bertahap. Langkah demi langkah, pengguna dibuat semakin gugup, sehingga akhirnya mereka lengah dan melakukan tindakan yang diinginkan penyerang. Di antara situs-situs yang melakukan penipuan ini adalah, misalnya, situs web palsu penyedia layanan utilitas umum.
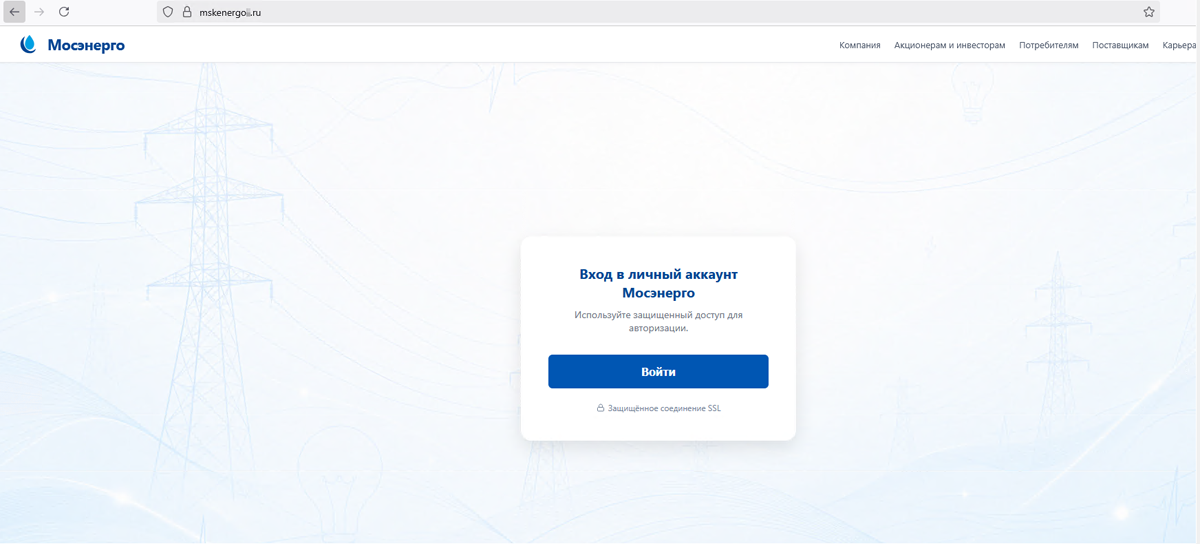
Sebuah situs web phishing yang menyamar sebagai situs web resmi perusahaan jaringan listrik Rusia dan meminta pengguna untuk masuk ke akun mereka
Setelah calon korban yang percaya bahwa mereka berada di situs web yang sah memasukkan informasi login mereka, situs palsu tersebut mensimulasikan proses otorisasi melalui Gosuslugi dan "sinkronisasi" dengan database berbagai lembaga pemerintah:
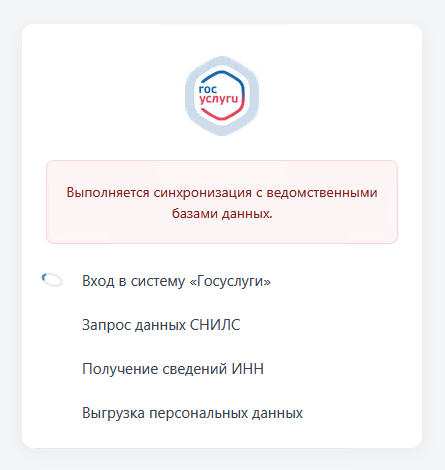
Situs web tersebut membuat pengguna keliru agam mereka mengira masuk melalui Gosuslugi dan tersinkronisasi dengan "database lembaga resmi"
Namun, situs web tersebut kemudian mengklaim bahwa akun Gosuslugi pengguna telah diretas. Untuk memperkuat klaim tersebut, situs web tersebut merinci perangkat spesifik yang diduga digunakan untuk mengakses akun Gosuslugi, dan menyebutkan lokasi geografis terpencil dari koneksi yang tidak sah tersebut. Situs web ini juga memperingatkan bahwa jika tindakan ini tidak dilakukan oleh pengguna sendiri, akun mereka akan diblokir. Untuk "membatalkan sinkronisasi" pada perangkat orang lain dan mencegah kebocoran informasi pribadi dari calon korban, "Anda harus segera menghubungi operator":
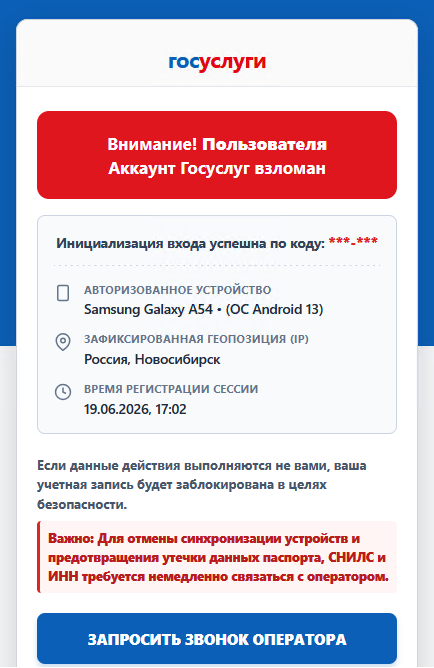
Untuk "membatalkan" akses perangkat orang lain ke akun Gosuslugi pengguna dan melindungi data pribadi, termasuk informasi paspor, nomor asuransi rekening pribadi individu SNILS, dan NPWP, pengguna diminta untuk menghubungi "operator"
Setelah pengguna mengklik tombol "request panggilan," situs web akan macet, menampilkan penghitung waktu mundur satu menit atau lebih dan pesan bahwa permintaan sedang diproses:
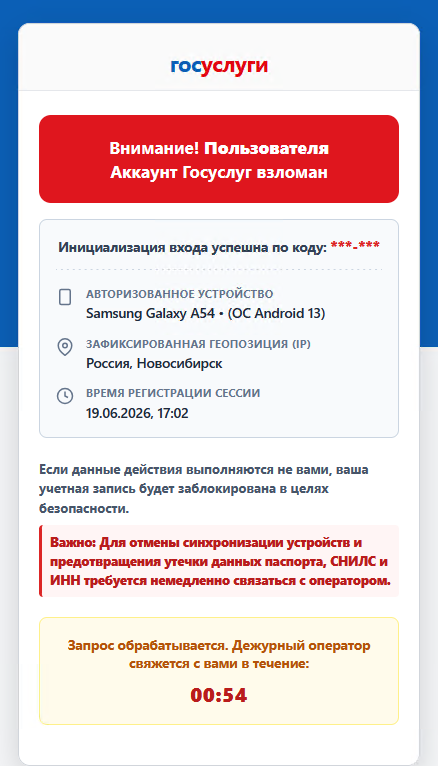
Situs web memberitahukan bahwa permintaan sedang diproses dan "operator yang bertugas" akan menghubungi pengguna dalam waktu yang ditentukan
Setelah penghitung waktu habis, tidak ada yang terjadi untuk mengklarifikasi situasi. Sebaliknya, situs web penipuan tersebut menampilkan tombol untuk mengirimkan kembali "permintaan" dan untuk menghubungi "operator yang bertugas" secara langsung:
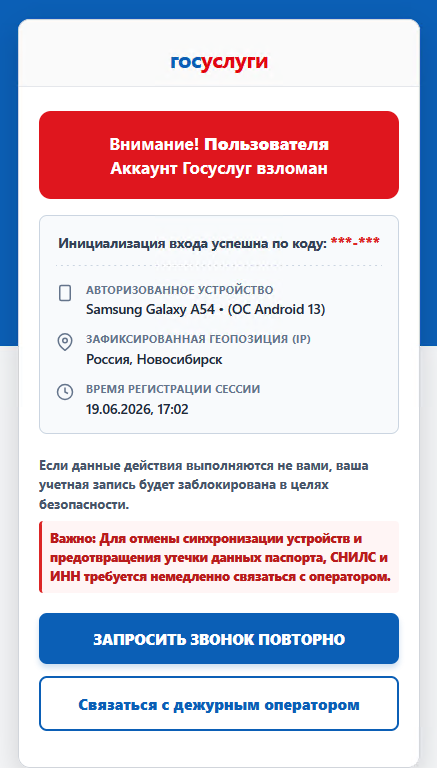
Situs web tersebut meminta pengguna untuk meminta panggilan dari spesialis lagi atau menghubungi "operator yang bertugas" secara langsung
Saat tombol pertama diklik, penghitung waktu "menunggu permintaan" muncul kembali, dan prosesnya berulang. Saat tombol kedua diklik, nomor telepon "layanan dukungan khusus" akan ditampilkan, yang sebenarnya adalah nomor telepon para penipu. Tujuan dari skema ini adalah untuk membuat calon korban panik setelah dipaksa menunggu, sehingga mereka lebih cenderung menghubungi salah satu nomor yang tertera, karena takut akan kemungkinan kebocoran data pribadi dan kehilangan akses ke Gosuslugi. Selain itu, para penipu juga mencuri kredensial login pengguna di situs web penyedia layanan tersebut.
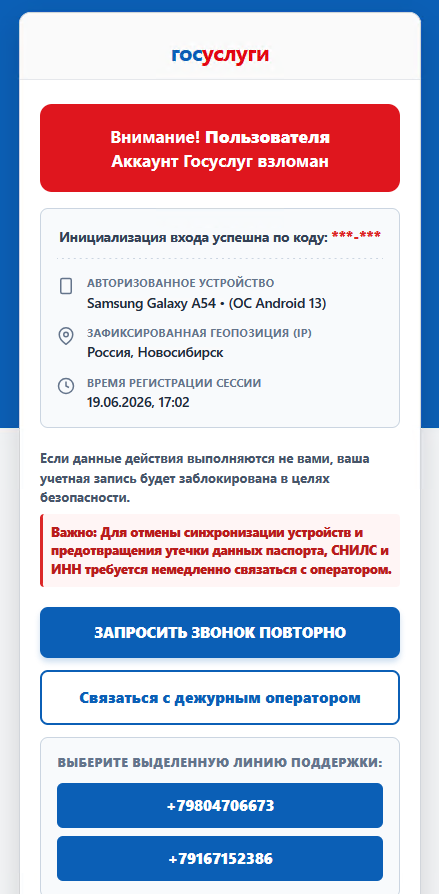
Untuk mempercepat penyelesaian "masalah", calon korban ditawari nomor telepon "layanan dukungan khusus"
Selama tiga bulan terakhir, analis Internet Doctor Web terus mengidentifikasi situs web penipuan baru yang menjanjikan berbagai pembayaran dan manfaat. Beberapa di antaranya dibuat oleh penjahat siber sebagai situs web resmi platform pemerintah Rusia "Bekerja di Rusia" (trudvsem.ru), yang memuat lowongan pekerjaan dan CV serta membantu dalam pencarian kerja. Situs web palsu tersebut mengklaim bahwa warga yang sebelumnya telah mendaftar di portal resmi dapat menerima pembayaran tambahan dari Pusat Ketenagakerjaan. Pembayaran yang dijanjikan, dalam beberapa kasus, dapat mencapai puluhan ribu rubel.
Untuk "menerima" uang tersebut, pengguna diminta untuk mendaftarkan kartu bank MIR yang khusus yang selanjutnya akan digunakan untuk transfer "uang" tersebut. Pengguna kemudian diharuskan untuk mengaktifkan kartu tersebut dengan melakukan pembelian. Untuk mendaftar kartu, situs web penipuan menyediakan formulir untuk memasukkan informasi pribadi, termasuk nama lengkap, nomor telepon, dan alamat e-mail:
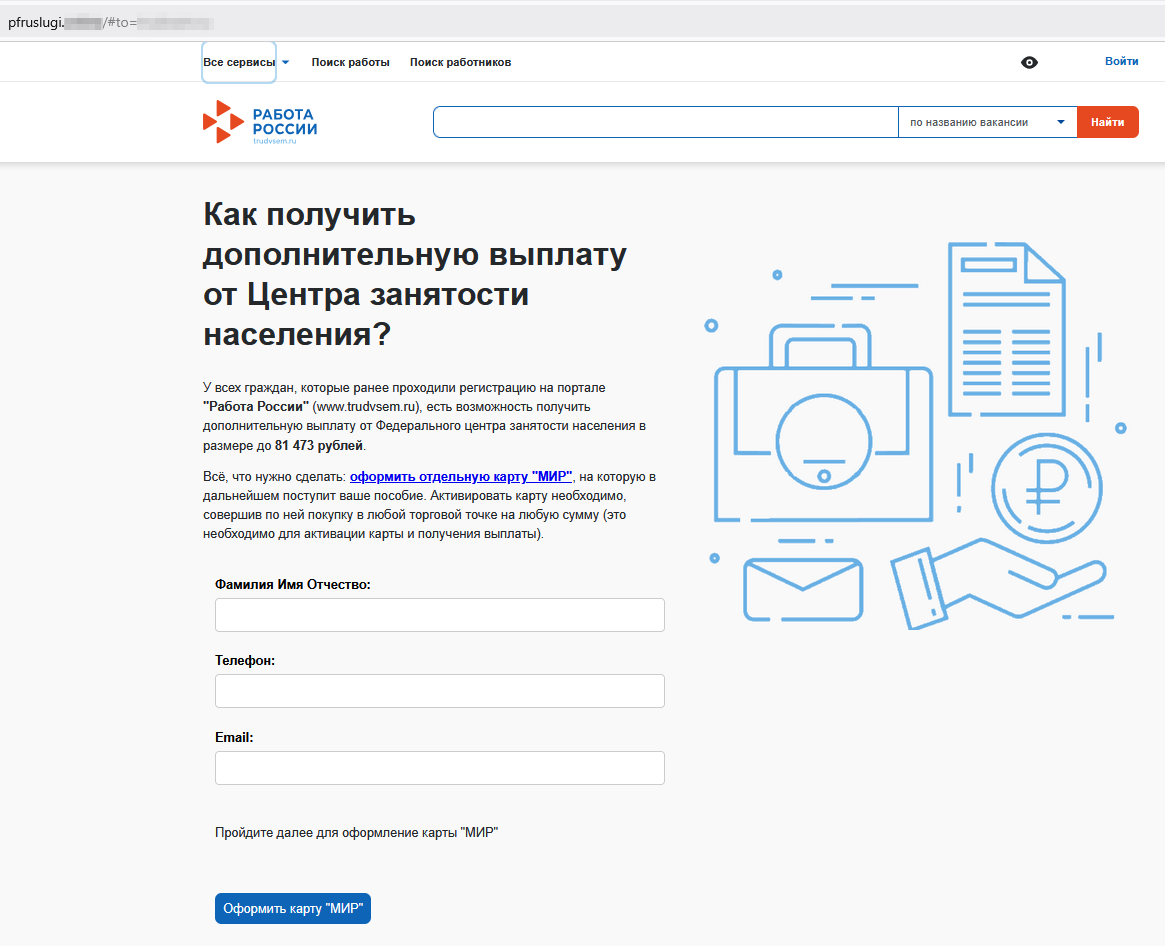
Sebuah situs web palsu untuk platform "Bekerja di Rusia" menjanjikan "pembayaran tambahan dari Pusat Ketenagakerjaan" setelah mengajukan permohonan kartu bank baru
Setelah mengisi formulir dan mengklik tombol "Memproses kartu MIR", pengunjung dialihkan ke situs web bank yang sah, di mana mereka ditawari kesempatan untuk mengajukan permohonan kartu baru. Namun, permintaan ini sebenarnya tidak terkait dengan penerimaan dana yang dijanjikan oleh para penipu. Para penipu membohongi calon korban untuk mengajukan permohonan kartu bank baru agar dapat menerima hadiah untuk setiap rujukan yang berhasil sebagai bagian dari program kemitraan dengan lembaga kredit. Pengguna pada akhirnya tidak menerima pembayaran apapun dari Pusat Ketenagakerjaan. Lebih dari itu, data pribadi yang dikumpulkan melalui situs web platform "Bekerja di Rusia" palsu dapat digunakan oleh penjahat siber dalam skema penipuan lainnya atau dijual di pasar gelap.
Data rahasia untuk akses akun perbankan online, termasuk login, kata sandi, dan detail kartu, tetap menjadi target yang diincar oleh penjahat siber. Pada triwulan ke-3, para ahli kami mengidentifikasi situs web phishing baru yang dirancang untuk mencuri informasi tersebut. Beberapa di antaranya menyamar sebagai situs web lembaga kredit Rusia dan menjanjikan hadiah dalam rangka "promosi besar-besaran sehubungan dengan ulang tahun perusahaan." Para pengguna seolah-olah ditawari bonus terjamin, mulai dari 5.000 rubel hingga penggandaan saldo rekening mereka:
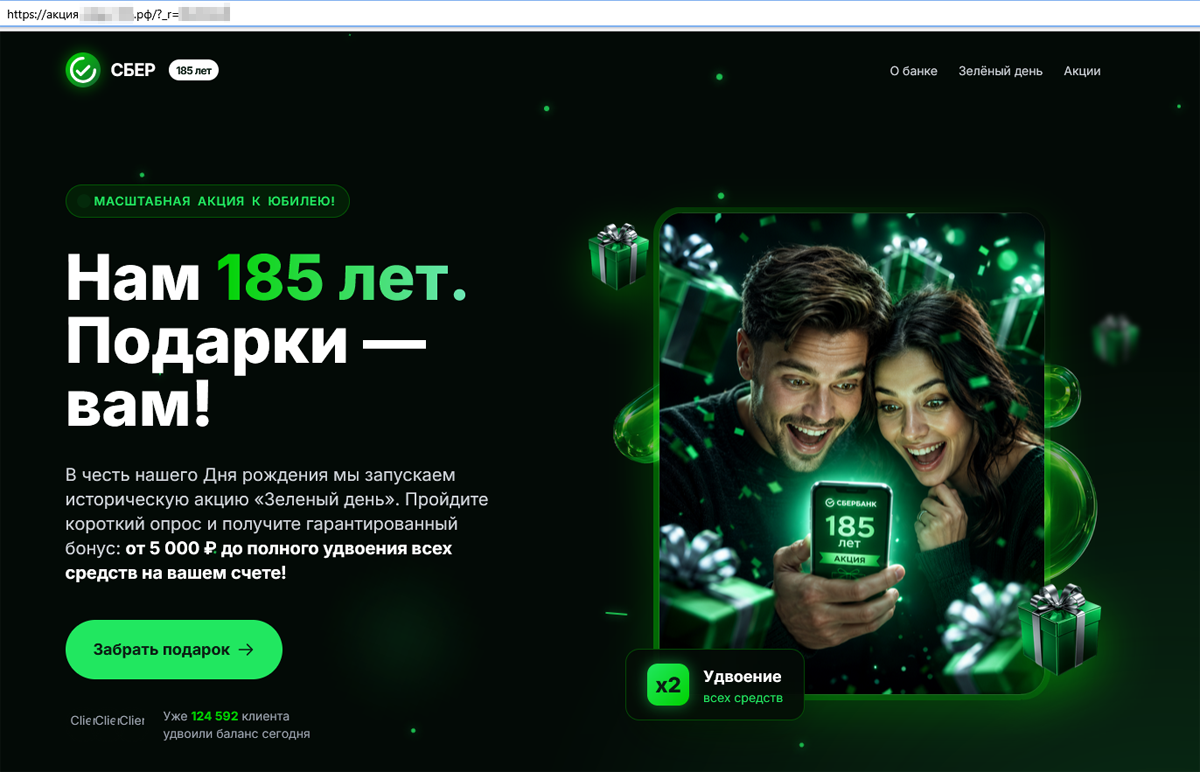
Sebuah situs web bank palsu menjanjikan hadiah untuk memperingati ulang tahun lembaga kredit
Para calon korban diminta untuk mengisi data survei singkat. Setelah menjawab pertanyaan-pertanyaan tersebut, mereka dijanjikan akan menerima "hadiah terjamin":
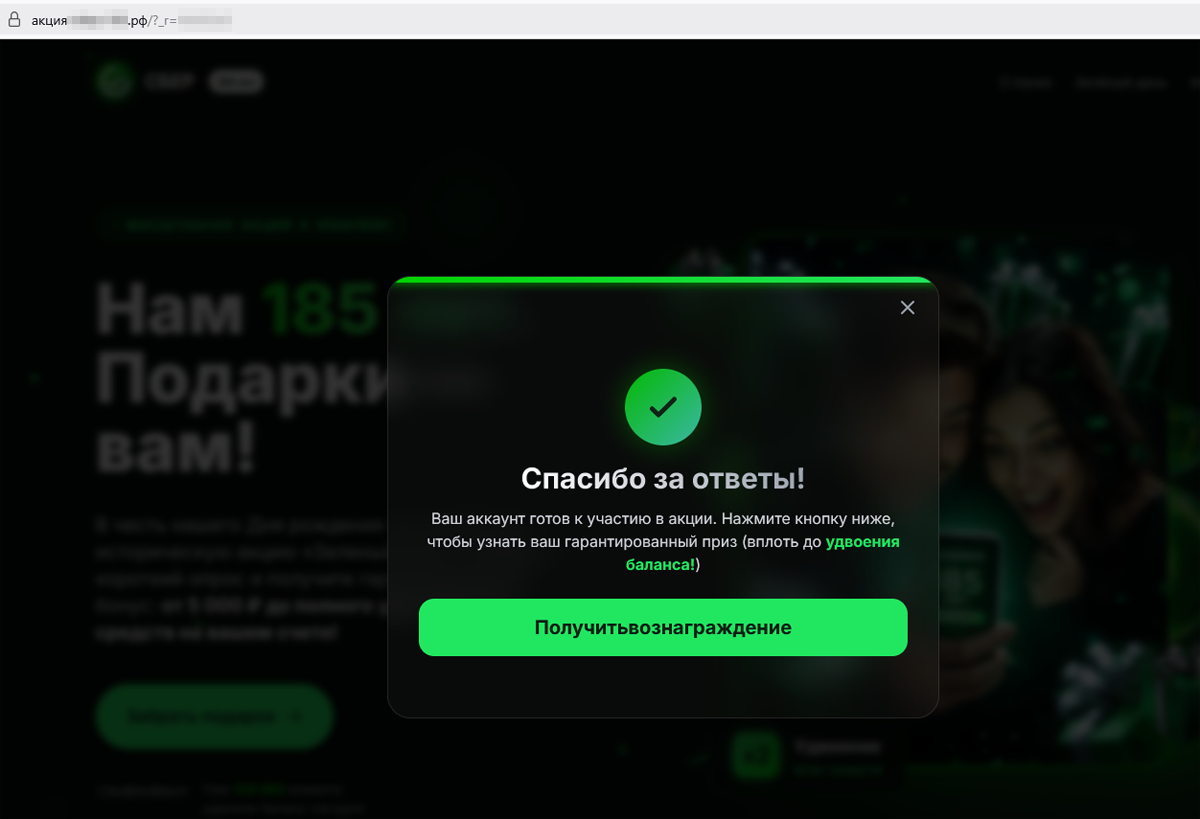
Situs web phishing tersebut mengucapkan terima kasih kepada pengguna atas tanggapan mereka dan memberi tahu bahwa akun mereka "siap untuk berpartisipasi dalam promosi." Untuk "mencari tahu apa hadiah yang akan diterima," calon korban diminta untuk mengklik tombol "Terima hadiah" (tangkapan layar menunjukkan ada kesalahan ketik dari penipu)
Setelah pengguna mengklik tombol "Terima", situs web tersebut menampilkan formulir untuk memasukkan nama depan dan belakang, nomor telepon seluler, dan nomor kartu bank mereka:
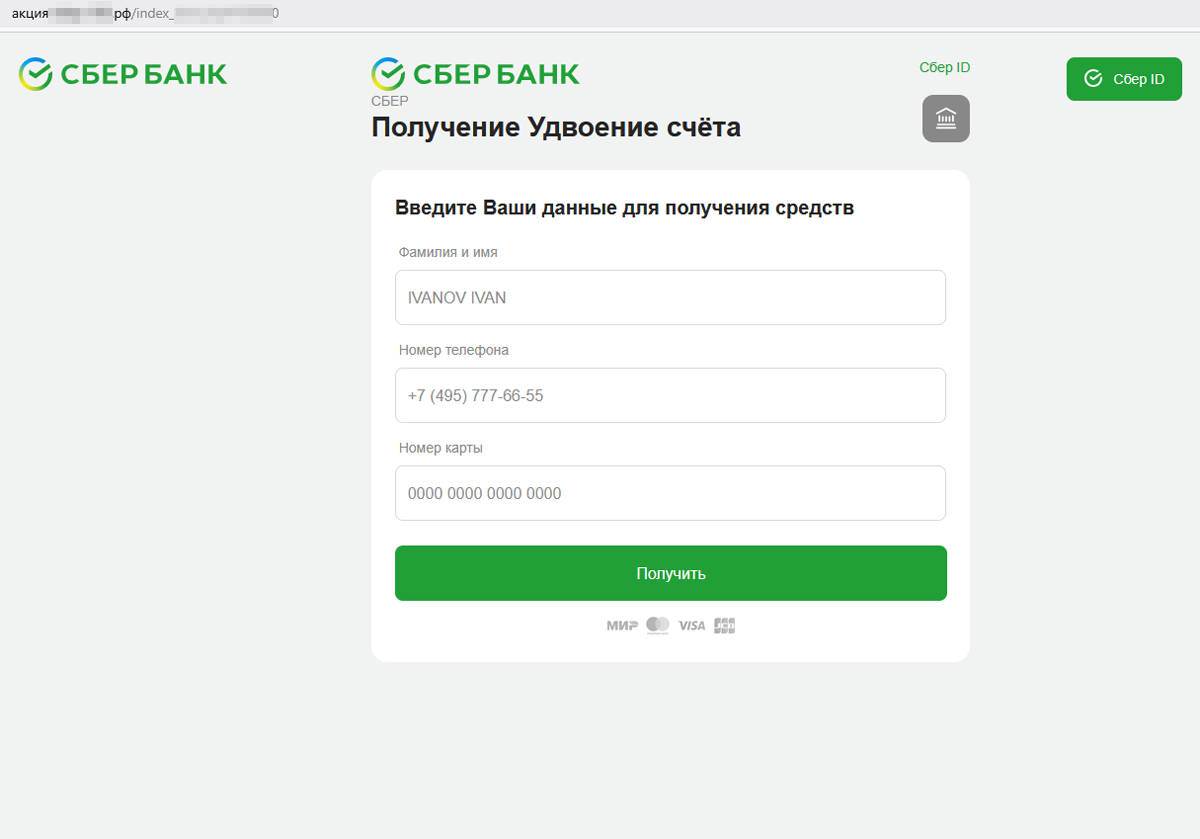
Situs web tersebut mengklaim bahwa pengguna telah menerima bonus ganda yang seharusnya ditambahkan ke saldo akun mereka, dan bahwa informasi pribadi tertentu diperlukan untuk "menerima" uang tersebut
Setelah informasi dimasukkan, situs web tersebut meminta kode verifikasi melalui SMS, yang diperlukan "untuk transfer dana ke akun Anda." Pada kenyataannya, ini adalah kode konfirmasi login akun perbankan online korban, yang diakses oleh para penipu menggunakan informasi yang diperoleh pada langkah sebelumnya. Jika korban memasukkan kode ini, para penipu mendapatkan akses ke rekening bank serta kartunya, dan dapat mencuri uangnya.
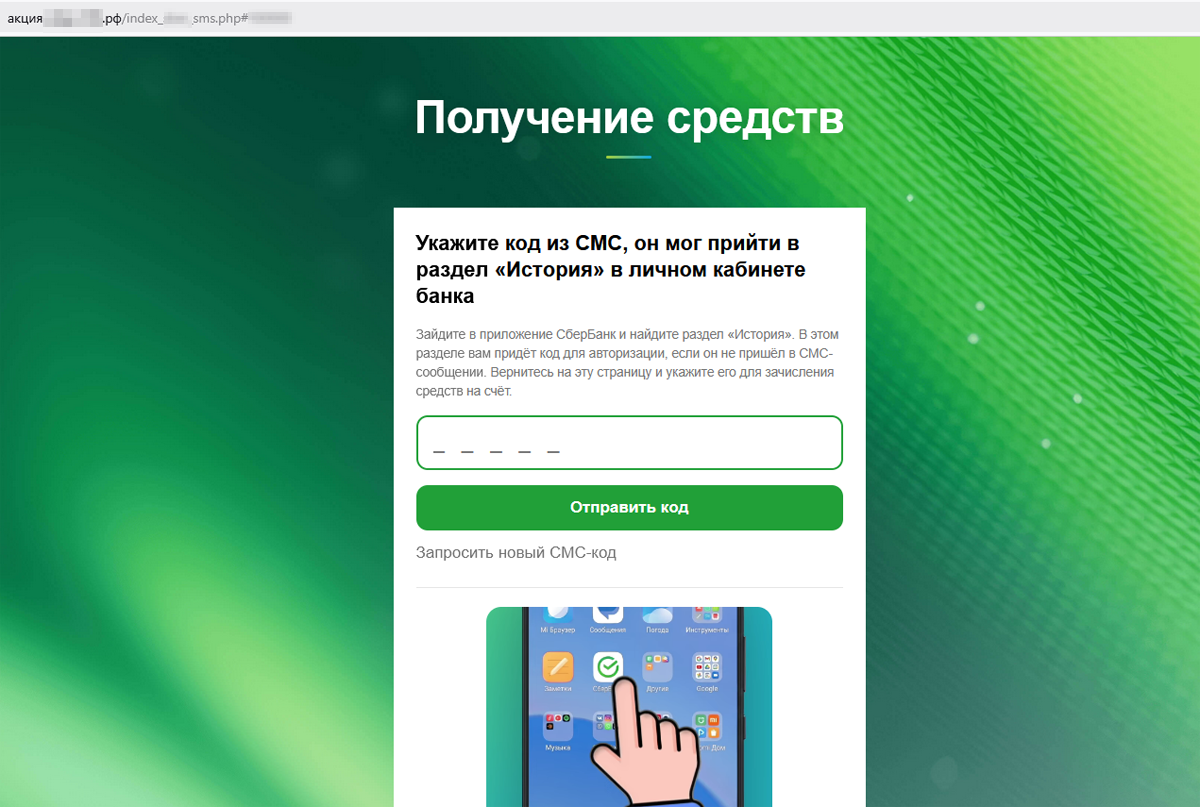
Pengguna diminta untuk memasukkan kode verifikasi dari SMS "untuk transfer dana ke akun Anda"
Platform komunikasi dan kencan online palsu yang digunakan oleh penjahat untuk mendapatkan informasi pribadi dan uang pengguna, tetap menjadi ancaman yang mendesak. Selama triwulan ke-3, tim analis Internet Doctor Web mengidentifikasi banyak situs sejenis. Dalam salah satu skema umum, penipu mendorong calon korban untuk membayar langganan premium, yang seolah-olah mengaktifkan akunnya dan memberikan akses ke fungsi lengkap dari layanan itu, termasuk kemampuan untuk mengirim pesan. Pembayaran yang dibutuhkan bukanlah pembayaran satu kali: persetujuan untuk perpanjangan otomatis adalah syarat wajib untuk "akses" chat. Dengan mendapatkan persetujuan untuk pembayaran berulang, penipu berharap korban akan melupakan langganan tersebut atau, karena satu dan lain hal, gagal membatalkannya.
Dalam rangka skema penipuan, calon korban dialihkan melalui serangkaian pengalihan web (misalnya, saat mengunjungi situs web lain) ke situs web perantara yang mengiklankan layanan kencan online tertentu. Pengunjung diminta mengisi survei untuk menentukan "kecocokan" mereka dengan calon pasangan, setelah itu mereka disajikan formulir pendaftaran. Sistem tersebut meminta nama pengguna, kata sandi, dan alamat e-mail. Setelah itu, mereka akan langsung dialihkan ke situs web "platform" kencan online tersebut.
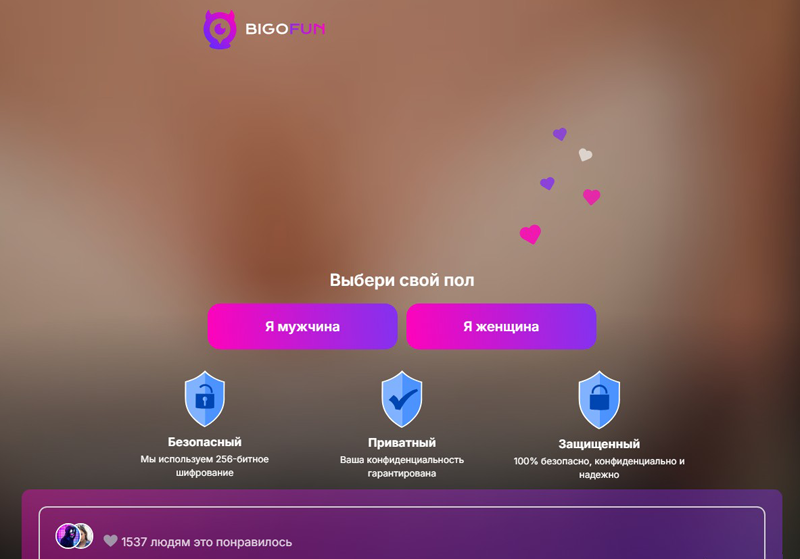
Situs web penipu "menguji" calon korban untuk memastikan kecocokan dengan pengguna lain
Hampir seketika, pengguna mulai menerima pesan dari peserta lain yang "tertarik", yang sebenarnya diprogram dan bukan dari orang asli. Namun, pesan-pesan ini tidak dapat dibalas, karena untuk "melanjutkan komunikasi" situs tersebut meminta pengguna untuk mengaktifkan akun mereka dengan membeli akses premium dan menyetujui perpanjangan langganan otomatis selama 30 hari:
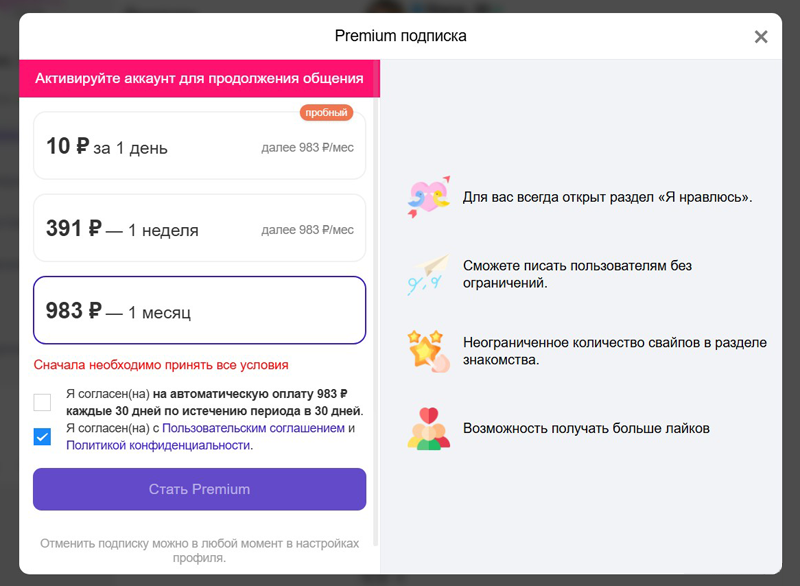
Saat membayar “langganan premium”, situs web tersebut dapat menampilkan formulir yang tidak dilindungi untuk memasukkan rincian kartu bank, termasuk nomornya, tanggal masa berlakunya berakhir, dan bahkan kode keamanan tiga digit. Formulir ini tidak ditautkan ke gateway pembayaran yang aman, sehingga pengguna berisiko tidak hanya berlangganan layanan mahal, tetapi juga kehilangan semua uang di kartu dengan mentransfer informasi tentangnya ke pihak yang tidak dikenal.
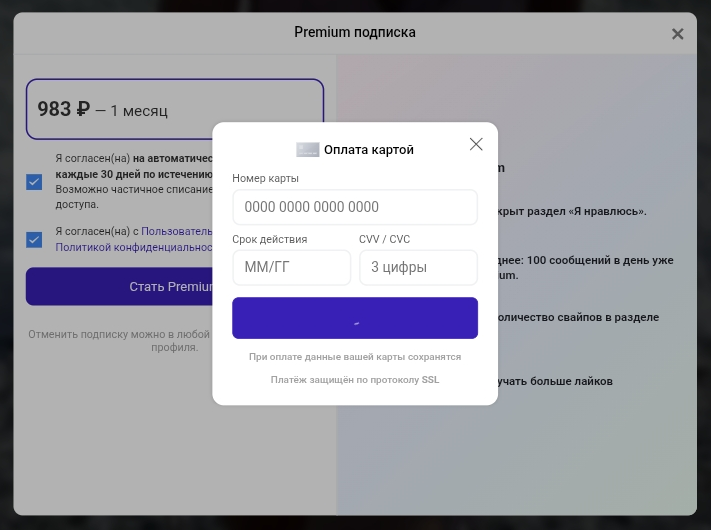
Detail kartu bank diminta melalui formulir input yang tidak dilindungi
Jika pengguna mencoba membatalkan langganan atau mengembalikan dana yang sebelumnya dibayarkan, situs berulang kali meminta informasi kartu bank (misalnya, meminta untuk menunjukkan tanggal berakhirnya masa berlaku dan bagian nomornya). Hal ini juga terjadi di luar batasan gateway pembayaran yang aman, sehingga menimbulkan risiko tambahan berupa kebocoran data sensitif dan pencurian dana.
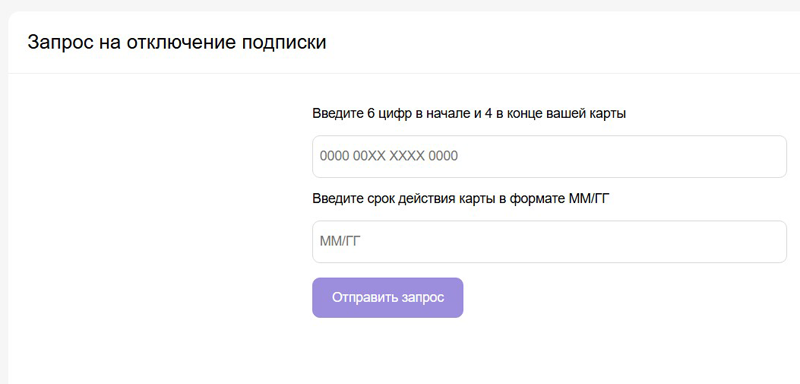
Saat diminta untuk menonaktifkan langganan berbayar, situs tersebut meminta pengguna untuk mengisi 6 digit pertama dan 4 digit terakhir nomor kartu bank, serta tanggal berakhirnya masa berlakunya
Perangkat lunak berbahaya dan tidak diinginkan untuk perangkat mobile
Berdasarkan statistik deteksi Dr.Web Security Space untuk perangkat mobile, pada triwulan ke-3 tahun 2026 malware yang paling aktif adalah trojan Android.Proxy yang mengalihkan lalu lintas jaringan penjahat siber melalui perangkat korban. Modifikasi yang paling sering dihadapi oleh pengguna adalah Android.Proxy.60.origin dan Android.Proxy.61.origin yang secara bersamaan mencakup hampir seperempat dari total hasil deteksi malware. Dibandingkan triwulan ke-2, jumlah serangan trojan perbankan Android.Banker mengalami peningkatan. Pada saat yang sama, tren penurunan aktivitas trojan adware Android.MobiDash dan Android.HiddenAds terus berlanjut.
Program tidak diinginkan yang paling umum lagi-lagi adalah antivirus palsu Program.FakeAntiVirus yang menawarkan untuk membeli versi lengkapnya untuk menangani ancaman yang seolah-olah ditemukan. Di antara adware, yang paling umum adalah aplikasi dengan modul bawaan Adware.AdPush dan Adware.Airpush yang menampilkan pemberitahuan iklan, serta program Adware.Opensite.15, yang disebarkan dengan kedok perangkat lunak dengan cheat untuk games, tetapi fungsi satu-satunya hanya untuk memuat situs web berisi iklan.
Aplikasi yang menambahkan trash code menggunakan alat modding peretas NP Manager (terdeteksi sebagai Tool.Obfuscator.TrashCode) tetap menjadi perangkat lunak paling umum dengan potensi bahaya. Pembuat virus terus menggunakan modifikasi ini untuk melindungi malware, khususnya trojan perbankan, agar tidak terdeteksi oleh antivirus. Mod lain yang dibuat menggunakan NP Manager dan terdeteksi oleh Dr.Web seperti Tool.NPMod juga masih sering ditemukan. Misalnya, mod tersebut dapat mengandung pengaburan kode, suatu hal yang digunakan untuk perlindungan terhadap deteksi dan analisis. Perangkat lunak paling umum yang berpotensi bahaya pada triwulan ke-3 juga mencakup program yang dimodifikasi menggunakan utilitas Tool.LuckyPatcher. Alat ini mengunduh script yang berpotensi bahaya dari Internet.
Selama 3 bulan terakhir, analis virus dari Doctor Web telah menemukan lebih dari 50 aplikasi berbahaya di katalog Google Play. Di antaranya ada puluhan trojan Android.Joker yang mendaftarkan korbannya ke layanan berbayar. Para ahli kami mencatat bahwa beberapa versi baru aplikasi berbahaya dari kelompok ini telah mendapat fungsi baru yang membiarkannya menggunakan perangkat yang terkena sebagai node keluar dari botnet proksi untuk mengalihkan lalu lintas Internet penyerang. Trojan Android.FakeApp lainnya juga disebarkan melalui Google Play, yang digunakan penjahat siber dalam berbagai skema penipuan.
Peristiwa paling signifikan terkait keamanan mobile pada triwulan ke-3
- Tercatat aktivitas tinggi program trojan Android.Proxy yang membiarkan penyerang mengarahkan lalu lintas jaringan melalui perangkat yang terkena.
- Jumlah serangan dari trojan perbankan Android.Banker terus meningkat.
- Aktivitas trojan iklan Android.MobiDash dan Android.HiddenAds terus menurun.
- Pembuat virus telah menambahkan fungsionalitas baru ke aplikasi berbahaya Android.Joker yang membiarkan mereka mengubah perangkat yang terkena menjadi node keluar dari botnet proxy.
- Aplikasi berbahaya kembali didistribusikan melalui katalog Google Play.
Informasi lebih lengkap tentang keadaan virus untuk perangkat mobile pada triwulan ke-3 tahun 2026 dapat dibaca dalam ringkasan yang kami buat [link ringkasan].