
Doctor Web: ringkasan aktivitas virus untuk perangkat mobile pada triwulan ke-3 tahun 2026
Berdasarkan data statistik deteksi Dr.Web Security Space untuk perangkat mobile, pada triwulan ke-3 tahun 2026 terjadi peningkatan aktivitas aplikasi trojan Android.Proxy yang memungkinkan penjahat siber untuk mengalihkan lalu lintas jaringan melalui perangkat korban dan menganonimkan koneksi Internet mereka. Peningkatan ini terutama didorong oleh trojan Android.Proxy.60.origin dan Android.Proxy.61.origin, yang secara bersamaan menyumbang lebih dari 22% dari total hasil deteksi malware. Trojan ini menambahkan perangkat yang terkena ke botnet proxy dengan menjadikan masing-masing perangkat sebagai node keluar untuk jaringan proxy yang bersangkutan.
Dibandingkan triwulan ke-2, jumlah serangan oleh trojan perbankan Android.Banker agak meningkat, menempatkannya di posisi kedua dengan pangsa 18,06%. Sama seperti sebelumnya, trojan yang paling aktif berasal dari kelompok Android.Banker.Mamont, yang antara lain dapat mencegat isi pesan SMS dan notifikasi untuk mencuri kode verifikasi sekali pakai untuk transaksi perbankan.
Pada saat yang sama, pengguna lebih jarang menemukan trojan iklan dari kelompok Android.MobiDash dan Android.HiddenAds. Jumlah deteksinya selama tiga bulan terakhir kembali menurun, masing-masing sebesar 30,96% dan 14,36%, dan pangsanya secara bersamaan dalam keseluruhan malware yang terdeteksi saat ini tidak melebihi 10%.
Di antara perangkat lunak dengan potensi bahaya, program yang dimodifikasi dengan trash code yang mengaburkan logika aplikasi menggunakan alat peretas untuk memodifikasi NP Manager tetap menjadi yang terdepan. Pencipta virus menggunakan teknik ini untuk melindungi malware dari perangkat lunak antivirus. Misalnya, teknik ini aktif digunakan untuk melindungi trojan perbankan Android.Banker.Mamont. Pada triwulan ke-3, modifikasi semacam itu (terdeteksi sebagai Tool.Obfuscator.TrashCode) menyumbang 69,01% dari hasil deteksi aplikasi dengan potensi bahaya.
Program yang dimodifikasi menggunakan fungsi NP Manager lainnya kembali menempati posisi kedua. Misalnya, penyerang dapat mengaburkan kode trojan untuk melindunginya dari deteksi dan analisis. Modifikasi semacam itu (terdeteksi sebagai Tool.NPMod) menyumbang 19,16% dari seluruh hasil deteksi perangkat lunak dengan potensi bahaya. Pada urutan ketiga dari tiga besar adalah program yang dimodifikasi menggunakan utilitas Tool.LuckyPatcher. Utilitas ini mengunduh dari Internet script yang dibuat secara khusus, yang berpotensi menimbulkan ancaman, karena dapat dibuat oleh siapa saja, termasuk penulis virus. Program yang dimodifikasi dengan cara ini menyumbang 5,77% dari total hasil deteksi.
Program.FakeAntiVirus, sebuah program yang meniru perangkat lunak antivirus, tetap menjadi aplikasi yang tidak diinginkan paling umum pada triwulan ke-3. Program ini memberi tahu pengguna bahwa ada ancaman tertentu yang terdeteksi dan menawarkan untuk membeli versi lengkapnya untuk "merawatnya". Pangsa perangkat lunak semacam ini di antara total deteksi program yang tidak diinginkan meningkat dari 44,10% menjadi 51,09% dibandingkan dengan periode pengamatan sebelumnya.
Modul Adware.AdPush yang tertanam dalam aplikasi Android menjadi adware yang paling sering terdeteksi. Pada triwulan ke-3 modul ini menyumbang 39,46% dari total deteksi ancaman sejenis. Modulnya menampilkan pemberitahuan iklan yang menyesatkan dan juga mengumpulkan berbagai data rahasia.
Selama tiga bulan terakhir terjadi peningkatan aktivitas modul iklan Adware.Airpush dengan pangsanya meningkat dari 7,39% menjadi 10,34%. Yang paling menonjol adalah modifikasi Adware.Airpush.7.origin. Modul Adware.Airpush dapat menampilkan pemberitahuan iklan, banner dan pop-up, dan penjahat siber juga menggunakannya untuk mendistribusikan malware.
Pengguna terus menghadapi adware Adware.Opensite.15, tetapi aktivitasnya menurun dibandingkan dengan triwulan ke-2: pangsanya menurun dari 14,26% menjadi 7,90%. Aplikasi ini didistribusikan dengan kedok cheat untuk mendapatkan berbagai sumber daya dalam game, tetapi sebenarnya hanya memuat situs web berisi iklan. Salah satu adware yang paling sering terdeteksi dalam beberapa bulan terakhir, yaitu Adware.Bastion.1.origin, juga agak jarang terlihat. Adware ini menyumbang 5,73% dari total deteksi adware. Adwarenya membuat notifikasi dengan pesan menyesatkan yang memperingatkan tentang kesalahan yang seolah-olah muncul dalam sistem, dan RAM rendah, dan menampilkan iklan selama proses "optimasi."
Selama triwulan ke-3, para ahli dari laboratorium antivirus Doctor Web mengidentifikasi banyak aplikasi berbahaya baru di katalog Google Play, termasuk puluhan trojan Android.Joker yang mendaftarkan pengguna ke layanan seluler berbayar. Selain itu, saat menganalisis trojan tersebut, para ahli kami mencatat bahwa penulis malware telah memperluas fungsionalitas kelompok tersebut. Beberapa modifikasi Android.Joker sekarang tidak hanya mampu memproses langganan, tetapi juga mengubah perangkat yang terkena menjadi node keluar botnet proxy. Di dalam Google Play juga tercatat distribusi lebih banyak aplikasi palsu dari kelompok Android.FakeApp yang digunakan dalam berbagai skema penipuan.
TREN UTAMA TRIWULAN KE-3
- Pengguna menghadapi peningkatan aktivitas dari malware Android.Proxy yang membiarkan penyerang untuk mengalihkan lalu lintas jaringan melalui perangkat korban.
- Tercatat peningkatan serangan oleh trojan perbankan Android.Banker.
- Aktivitas trojan iklan Android.MobiDash dan Android.HiddenAds terus menurun.
- Puluhan malware telah ditemukan di Google Play.
- Aplikasi trojan Android.Joker mendapat fungsi baru yang memungkinkan perangkat yang terkena menjadi node keluar botnet proxy.
Berdasarkan data Dr.Web Security Space untuk perangkat mobile
Program berbahaya yang paling sering ditemukan
berdasarkan statistik deteksi Dr. Web Security Space untuk perangkat mobile
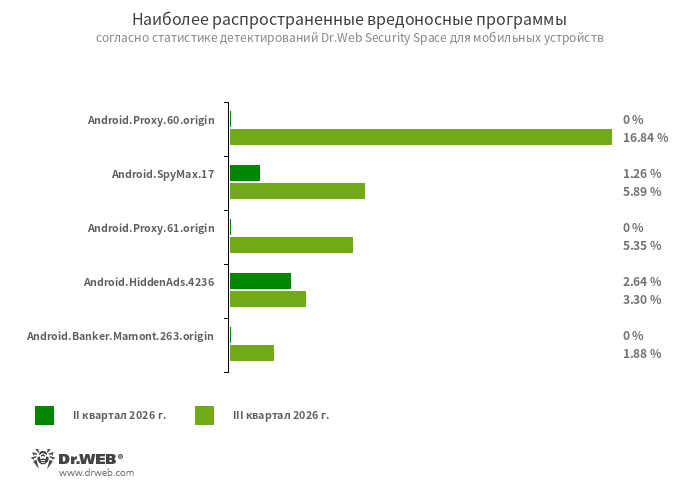
- Android.Proxy.60.origin
- Android.Proxy.61.origin
Malware yang mengubah perangkat yang terkena menjadi node keluar botnet proxy yang membiarkan penyerang mengalihkan lalu lintas jaringan melalui perangkat tersebut.
- Android.SpyMax.17
Spyware dengan fungsi yang luas. Penjahat siber menggunakannya, antara lain, sebagai trojan perbankan untuk mencegat pesan SMS yang berisi kode verifikasi dari lembaga kredit.
- Android.HiddenAds.4236
Program trojan yang dirancang untuk menampilkan iklan yang mengganggu. Trojan dari kelompok Android.HiddenAds sering didistribusikan dengan menyamar sebagai aplikasi yang tidak berbahaya dan, dalam beberapa kasus, diinstal di katalog sistem oleh malware lain. Saat menyusup ke perangkat Android, trojan adware ini biasanya menyembunyikan keberadaannya di sistem dari pengguna, misalnya, dengan menyembunyikan icon aplikasi dari menu layar utama.
- Android.Banker.Mamont.263.origin
Trojan perbankan yang mencegat SMS dengan kode sekali pakai dari lembaga kredit serta isi pesan, dan juga mengumpulkan informasi rahasia lainnya, termasuk data teknis perangkat yang terkena, daftar aplikasi terinstal, informasi SIM card, data panggilan telepon, serta SMS masuk dan terkirim.
Program tidak diinginkan yang paling sering ditemukan
berdasarkan statistik deteksi Dr. Web Security Space untuk perangkat mobile
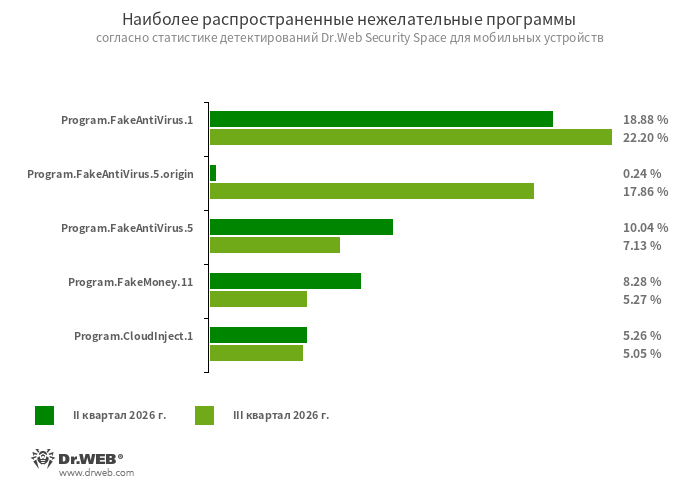
Deteksi program iklan yang mengimitasikan aktivitas dari perangkat lunak antivirus. Aplikasi tersebut dapat membuat pengguna keliru dengan melaporkan ancaman yang sebenarnya tidak ada, atau seolah-olah mengidentifikasikan aplikasi yang aman sebagai malware. Dalam kasus tertentu aplikasi ini dapat meminta pembayaran untuk membeli versi lengkapnya untuk “merawat” ancaman yang seolah-olah ditemukan.
Deteksi aplikasi yang seolah-olah memberi kesempatan untuk mendapat pembayaran dari hasil menyelesaikan kegiatan atau tugas tertentu. Program ini melakukan imitasi pemberian upah di mana untuk mengeluarkan dana “hasil kerja” perlu menabung jumlah uang tertentu. Biasanya di situ disediakan daftar sistem pembayaran dan bank populer yang seolah-olah dapat digunakan untuk transfer dananya. Tetapi bahkan kalau pengguna berhasil menabung dana yang cukup untuk ditransfer keluar, pembayaran yang dijanjikan tidak diterima. Catatan ini juga digunakan untuk deteksi perangkat lunak lain yang tidak diinginkan yang didasarkan pada kode program tersebut.
Deteksi aplikasi Android yang dimodifikasikan dengan menggunakan layanan cloud CloudInject dan utilitas Android dengan nama yang sama (dicantumkan ke dalam database virus Dr.Web dengan nama Tool.CloudInject). Program ini dimodifikasikan di server jarak jauh, sedangkan pengguna yang ingin melakukan modifikasinya (modder) tidak dapat mengontrol apa saja yang akan diinstal di dalamnya. Selain itu, aplikasi juga mendapat sejumlah ekstensi yang berbahaya. Setelah modifikasi program modder mendapat kemampuan untuk mengelolanya dari jauh termasuk memblokir, menunjukkan dialog yang diatur, melacak instalasi dan penghapusan perangkat lunak yang lain dll.
Program dengan potensi ancaman yang paling sering ditemukan
berdasarkan statistik deteksi Dr. Web Security Space untuk perangkat mobile
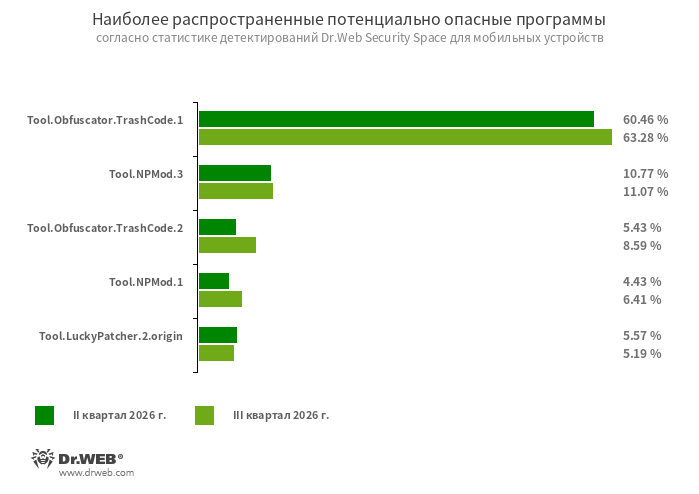
Deteksi program Android yang telah dimodifikasi dengan menggunakan alat peretas dan ditambahkan trash code. Modifikasinya dilakukan untuk mengaburkan logika program. Teknik ini sering ditemukan pada trojan perbankan dan versi perangkat lunak bajakan.
- Tool.NPMod.3
- Tool.NPMod.1
Deteksi aplikasi Android yang dimodifikasikan dengan utilitas NP Manager. Utilitas ini berisi modul untuk mengaburkan dan melindungi kode program, serta melewati verifikasi tanda tangan digital setelah modifikasi. Pengaburan yang ditambahkan sering digunakan dalam malware untuk menghambat deteksi dan analisisnya.
- Tool.LuckyPatcher.2.origin
Utilitas yang memberikan kesempatan untuk melakukan modifikasi aplikasi Android yang diinstal (menciptakan patch untuk aplikasi dimaksud) dengan tujuan mengubah logika berfungsinya aplikasi atau menghindari berbagai keterbatasan. Misalnya, dengan utilitas tersebut pengguna dapat mencoba nonaktifkan pemeriksaan akses root di program perbankan atau mendapat sumber daya yang tidak terbatas dalam games. Untuk menciptakan patch utilitas ini mengunggah dari Internet script khusus yang telah disiapkan yang dapat diciptakan oleh siapapun dan dicantumkan ke dalam database umum. Fungsionalitas script dimaksud dapat antara lain menjadi berbahaya, oleh karena itu patch yang diciptakan berpotensi membawa ancaman.
Program iklan yang paling sering ditemukan
berdasarkan statistik deteksi Dr. Web Security Space untuk perangkat mobile
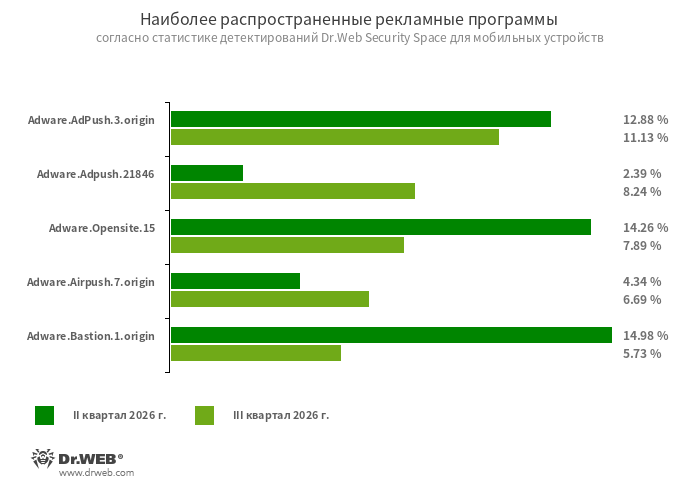
- Adware.AdPush.3.origin
- Adware.Adpush.21846
Modul iklan yang dapat diintegrasikan dalam program Android. Modul tersebut menampilkan pesan bersifat iklan yang membuat para pengguna keliru. Misalnya, bentuk pesannya bisa mirip dengan pemberitahuan sistem operasi. Selain itu, modul tersebut mengumpulkan sejumlah data rahasia, serta dapat mengunduh aplikasi lain dan menginisiasikan instalasinya.
- Adware.Opensite.15
Aplikasi yang menyamar sebagai alat cheat untuk mendapatkan sumber daya dalam game. Pada kenyataannya, aplikasinya dirancang untuk menampilkan iklan. Program-program ini menerima konfigurasi dari server jarak jauh untuk memuat situs web yang dijadikan target berisi iklan, termasuk banner, pop-up, video, dll.
- Adware.Airpush.7.origin
Modul perangkat lunak yang tertanam dalam aplikasi Android dan menampilkan berbagai iklan. Tergantung pada versi dan modifikasinya, iklan dapat berupa pemberitahuan iklan, pop-up, atau banner. Penyerang sering menggunakan modul ini untuk menyebarkan malware dengan mendorong pengguna untuk menginstal perangkat lunak tertentu. Modul ini juga mengirimkan berbagai informasi rahasia ke server jarak jauh.
- Adware.Bastion.1.origin
Deteksi program optimasi yang secara berkala menciptakan pemberitahuan berisi pesan yang menyesatkan tentang memori yang seolah-olah rendah dan kesalahan sistem, untuk menampilkan iklan selama proses "optimasi."
Ancaman di Google Play
Pada triwulan ke-3 tahun 2026, para spesialis laboratorium antivirus Doctor Web menemukan lebih dari 50 aplikasi berbahaya di Google Play. Sebagian besar di antaranya berasal dari kelompok trojan Android.Joker yang secara diam-diam mendaftarkan pengguna untuk berlangganan layanan seluler berbayar. Untuk melakukannya, trojan ini mencuri kode verifikasi sekali pakai dengan mencegat pesan SMS dan notifikasi. Para pembuat malware mendistribusikan trojan tersebut dengan disamarkan sebagai berbagai perangkat lunak, termasuk messenger, utilitas optimasi perangkat, aplikasi kamera, alat pengenalan teks, dan pemutar media untuk menonton film dan acara TV online.
Contoh aplikasi dari Google Play yang menyembunyikan trojan Android.Joker: Special Camera - Android.Joker.2679, Color Messages - Android.Joker.2682
Saat memeriksa contoh Android.Joker baru, para ahli kami mencatat bahwa beberapa di antaranya telah ditingkatkan dengan fungsionalitas yang dapat mengubah perangkat yang terkena menjadi node keluar botnet proxy. Penyerang dapat mengeksploitasi fungsionalitas ini untuk menjual layanan akses Internet melalui jaringan korban.
Analisis mengungkapkan bahwa salah satu server pengelola botnet tidak dilindungi oleh otentikasi. Hal ini memungkinkan analis virus Doctor Web memperoleh statistik operasinya dari panel kontrol, serta data aplikasi tempat modul berbahaya Android.Joker telah ditanam. Hingga akhir Agustus, lebih dari 187.000 perangkat telah terkena trojan terbaru dari kelompok ini, dan jumlah penyewa aktif jaringan proxy ilegal mencapai 93.
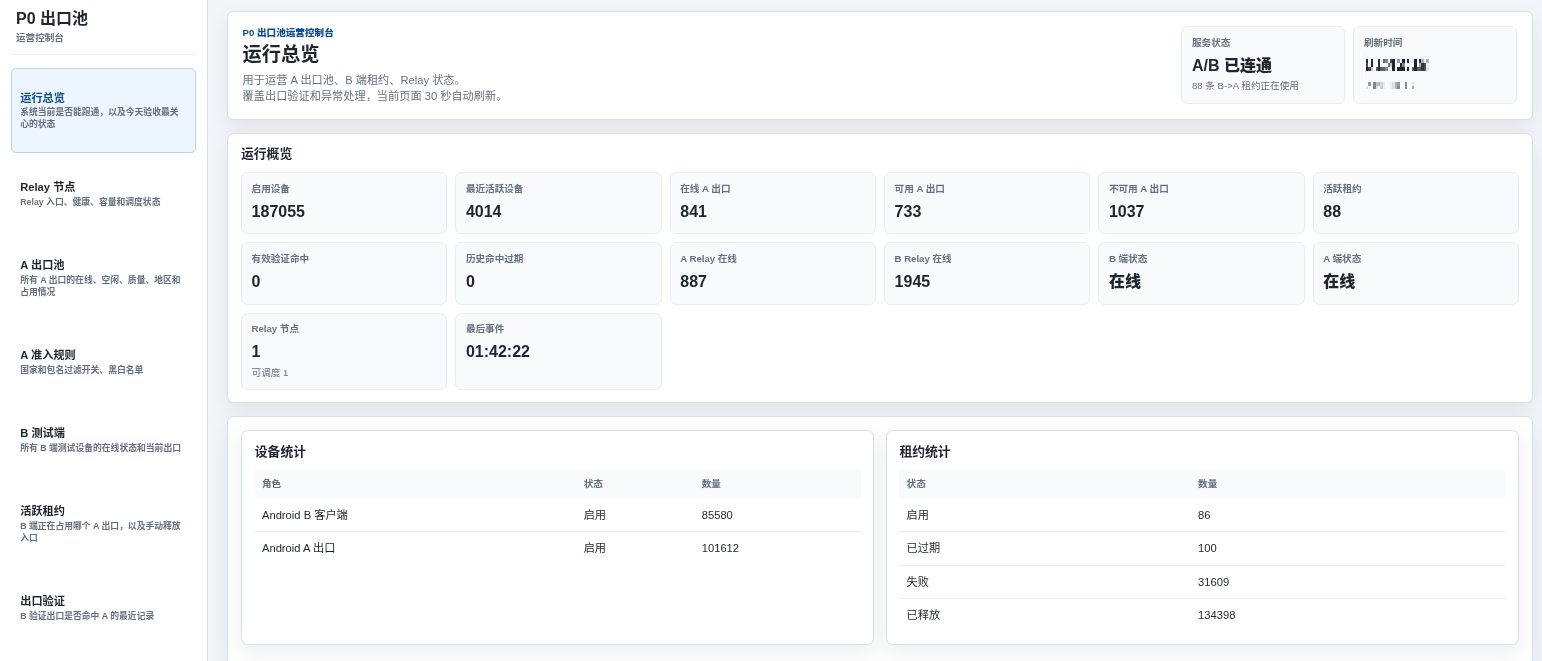
Panel web untuk mengelola botnet proxy atas dasar perangkat yang terkena modifikasi Android.Joker tertentu
Ancaman lain yang teridentifikasi adalah versi baru trojan Android.FakeApp yang dapat memuat berbagai situs web, termasuk situs web berbahaya dan palsu. Trojan ini disebarkan dengan menyamar sebagai aplikasi untuk pengelolaan keuangan dan perencanaan keuangan keluarga, aplikasi organiser untuk membuat catatan, aplikasi untuk mencari pekerjaan, dan berbagai games. Sebagian besar trojan sebenarnya menyediakan fungsi yang diiklankan untuk menyamarkan diri, tetapi dalam kondisi tertentu, malware tersebut malah memuat situs web palsu.
Contoh program berbahaya palsu Android.FakeApp yang ditemukan oleh para ahli kami di Google Play pada triwulan ke-3 tahun 2026
Sebagai contoh, Android.FakeApp.2022 memuat situs web yang menampilkan daftar "lowongan pekerjaan terkini" dengan gaji tinggi dan kondisi kerja yang menarik. Desain situs web palsu tersebut menampilkan logo yang sesuai dengan gaya dan warna logo resmi portal Gosuslugi milik pemerintah Rusia.
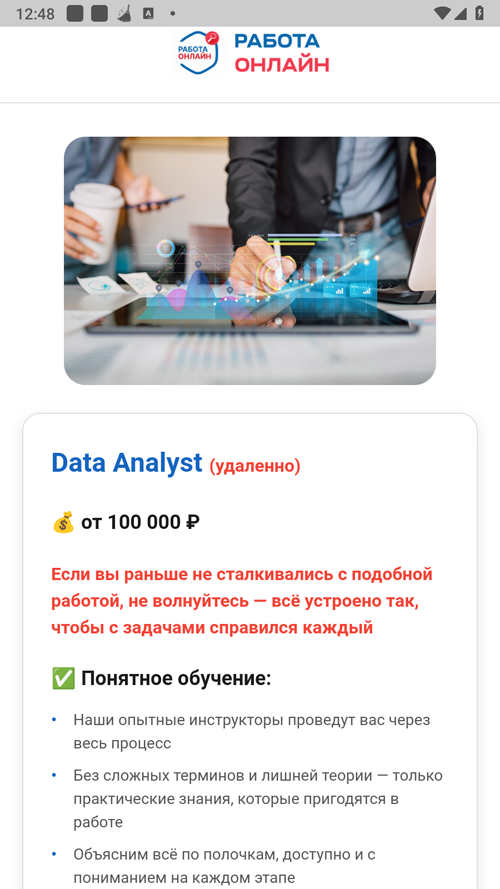
Salah satu lowongan pekerjaan yang seolah-olah dapat diakses oleh calon korban
Para pengguna ditawarkan untuk menelusuri lowongan pekerjaan yang mereka minati secara lebih detail. Untuk melakukannya, mereka diharuskan mengirimkan lamaran, setelah itu mereka seolah-olah bisa "mulai menghasilkan uang hari ini juga." Para penipu meminta informasi rahasia, termasuk nama depan dan belakang, usia, kewarganegaraan, dan nomor telepon seluler, serta meminta pengguna untuk memilih waktu yang nyaman untuk menerima panggilan dari seorang "spesialis."
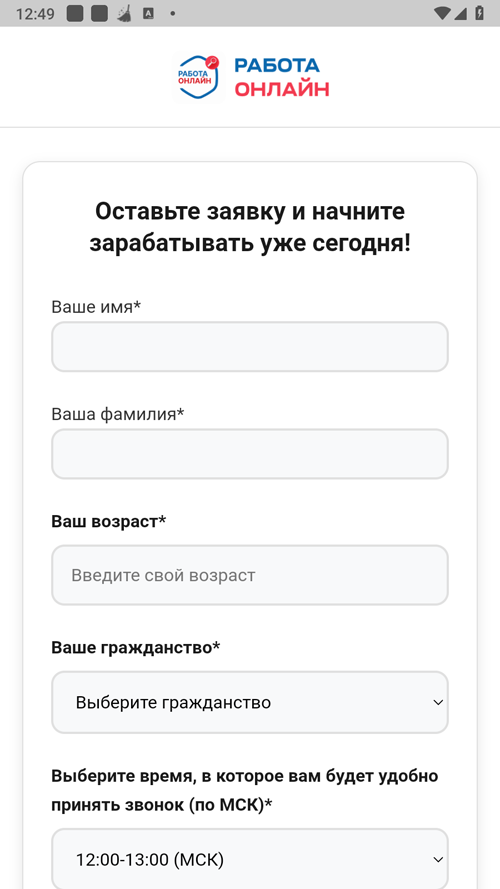
Situs web yang dimuat oleh trojan mengumpulkan data pribadi yang selanjutnya dapat digunakan penipu untuk membohongi korbannya
Untuk melindungi perangkat Android dari program berbahaya dan tidak diinginkan para pengguna perlu menginstal produk antivirus Dr.Web untuk Android.